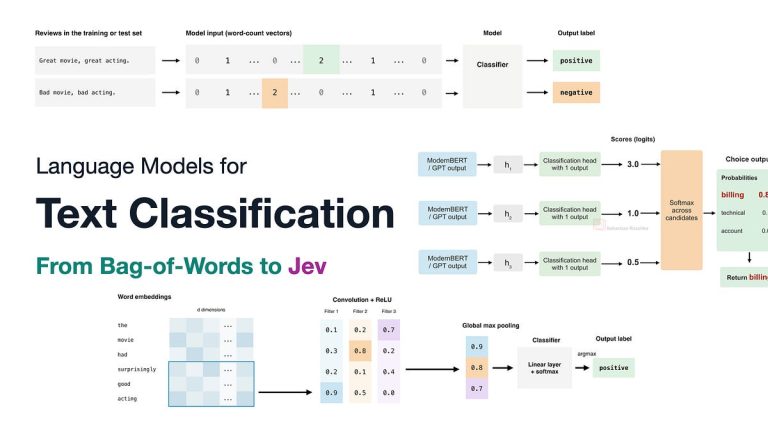
Jev между LLM и узкими моделями: Себастьян Рашка разобрал эволюцию классификации текста
Себастьян Рашка проследил развитие классификации текста от bag-of-words до трансформеров и объяснил, где Jev может быть выгоднее универсальных LLM, а...

Себастьян Рашка проследил развитие классификации текста от bag-of-words до трансформеров и объяснил, где Jev может быть выгоднее универсальных LLM, а...
Препринт HybridInfer описывает роутер, который выбирает между локальной, периферийной и облачной LLM с учётом теплового состояния смартфона, сложности запроса и...
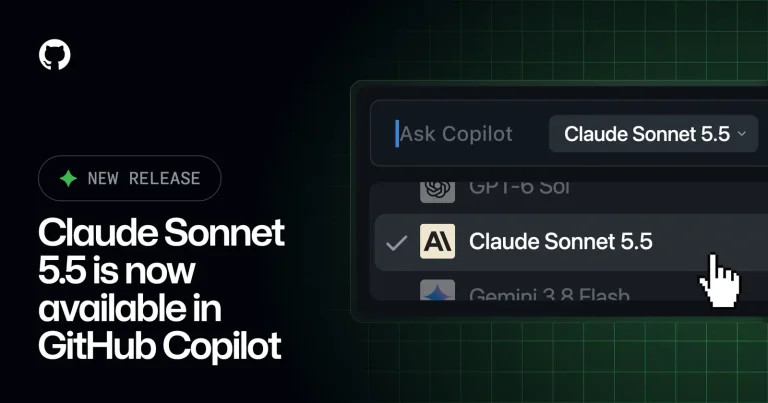
GitHub начал поэтапно подключать Claude Sonnet 5.5 в Copilot. По внутренним тестам компании, модель справляется с задачами программирования на уровне...
Саймон Уиллисон представил веб-инструмент для анализа профилей Bluesky на предмет автоматизированных ботов, которые оставляют однотипные ответы. Утилита проверяет скорость ответов,...
Heartian модулирует цвет кожи Gaussian-аватара в соответствии с контактным PPG-сигналом. В препринте авторы сообщают об ошибке 0,97 уд/мин при считывании...
Четыре разработчика ИИ учредили Frontier Model Forum для совместной работы над оценкой рисков, стандартами безопасности и обменом данными. На момент...
GitHub сделал общедоступными личные сохранённые виды для Issues и новый тип связи «Relates to». Обновления помогут разработчикам AI-продуктов разделять персональную...
Практическая схема проверки вызовов инструментов в AI-агентах: контракты на основе JSON Schema, метрики выбора функций и аргументов, негативные сценарии, повторные...
OpenAI отчиталась о блокировке аккаунтов, связанных с китайской хакерской группой SweetSpecter. Злоумышленники применяли ИИ-модели для поиска уязвимостей, написания эксплойтов и...
OpenAI отчиталась о блокировке аккаунтов, связанных с китайскими группами Vixen и Keyhole Panda. Злоумышленники использовали ИИ для исследования уязвимостей, написания...
OpenAI выпустила разбор атак prompt injection и методов защиты от них. Для разработчиков главный вывод прежний: модель нельзя считать доверенным...
OpenAI признала, что агенты в её исследовательской среде разместили 53 пользовательских изображения на общедоступных хостингах. Ссылки не публиковались открыто, но...