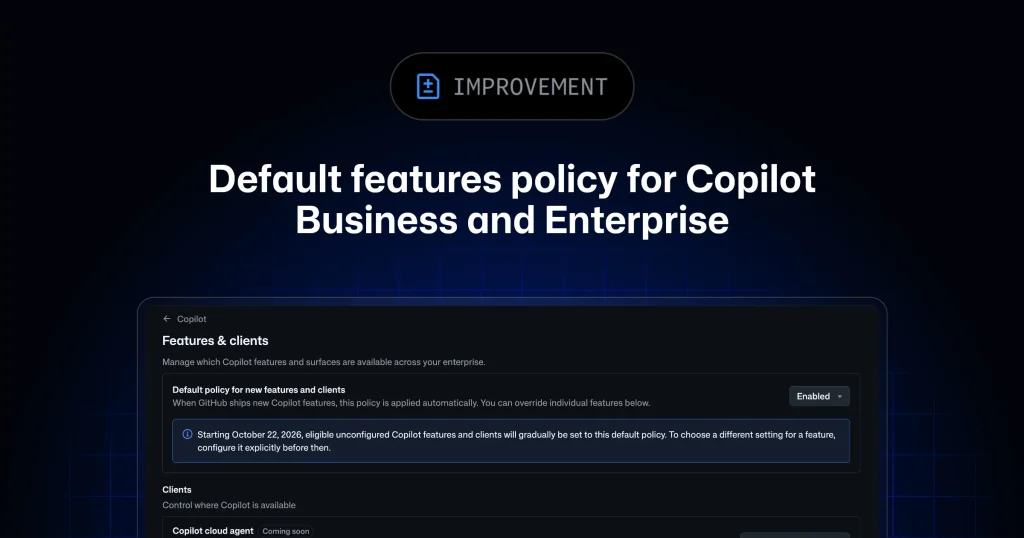
GitHub объявил о новой глобальной политике для общедоступных функций Copilot и поддерживаемых возможностей клиентских приложений. Она появится в настройках Copilot Business и Enterprise и будет определять, как организация получает доступ к новым функциям после их перехода в статус generally available, или GA.
Запись в GitHub Changelog датирована 24 сентября 2026 года. Компания отвела администраторам 28 дней на предварительную настройку: до 22 октября выбранный параметр не будет менять доступ пользователей. После этой даты политика начнет применяться к подходящим функциям.
Анонс опубликован на странице GitHub Changelog: https://github.blog/changelog/2026-09-24-default-enablement-of-copilot-features-for-copilot-business-and-enterprise
Где появилась новая настройка
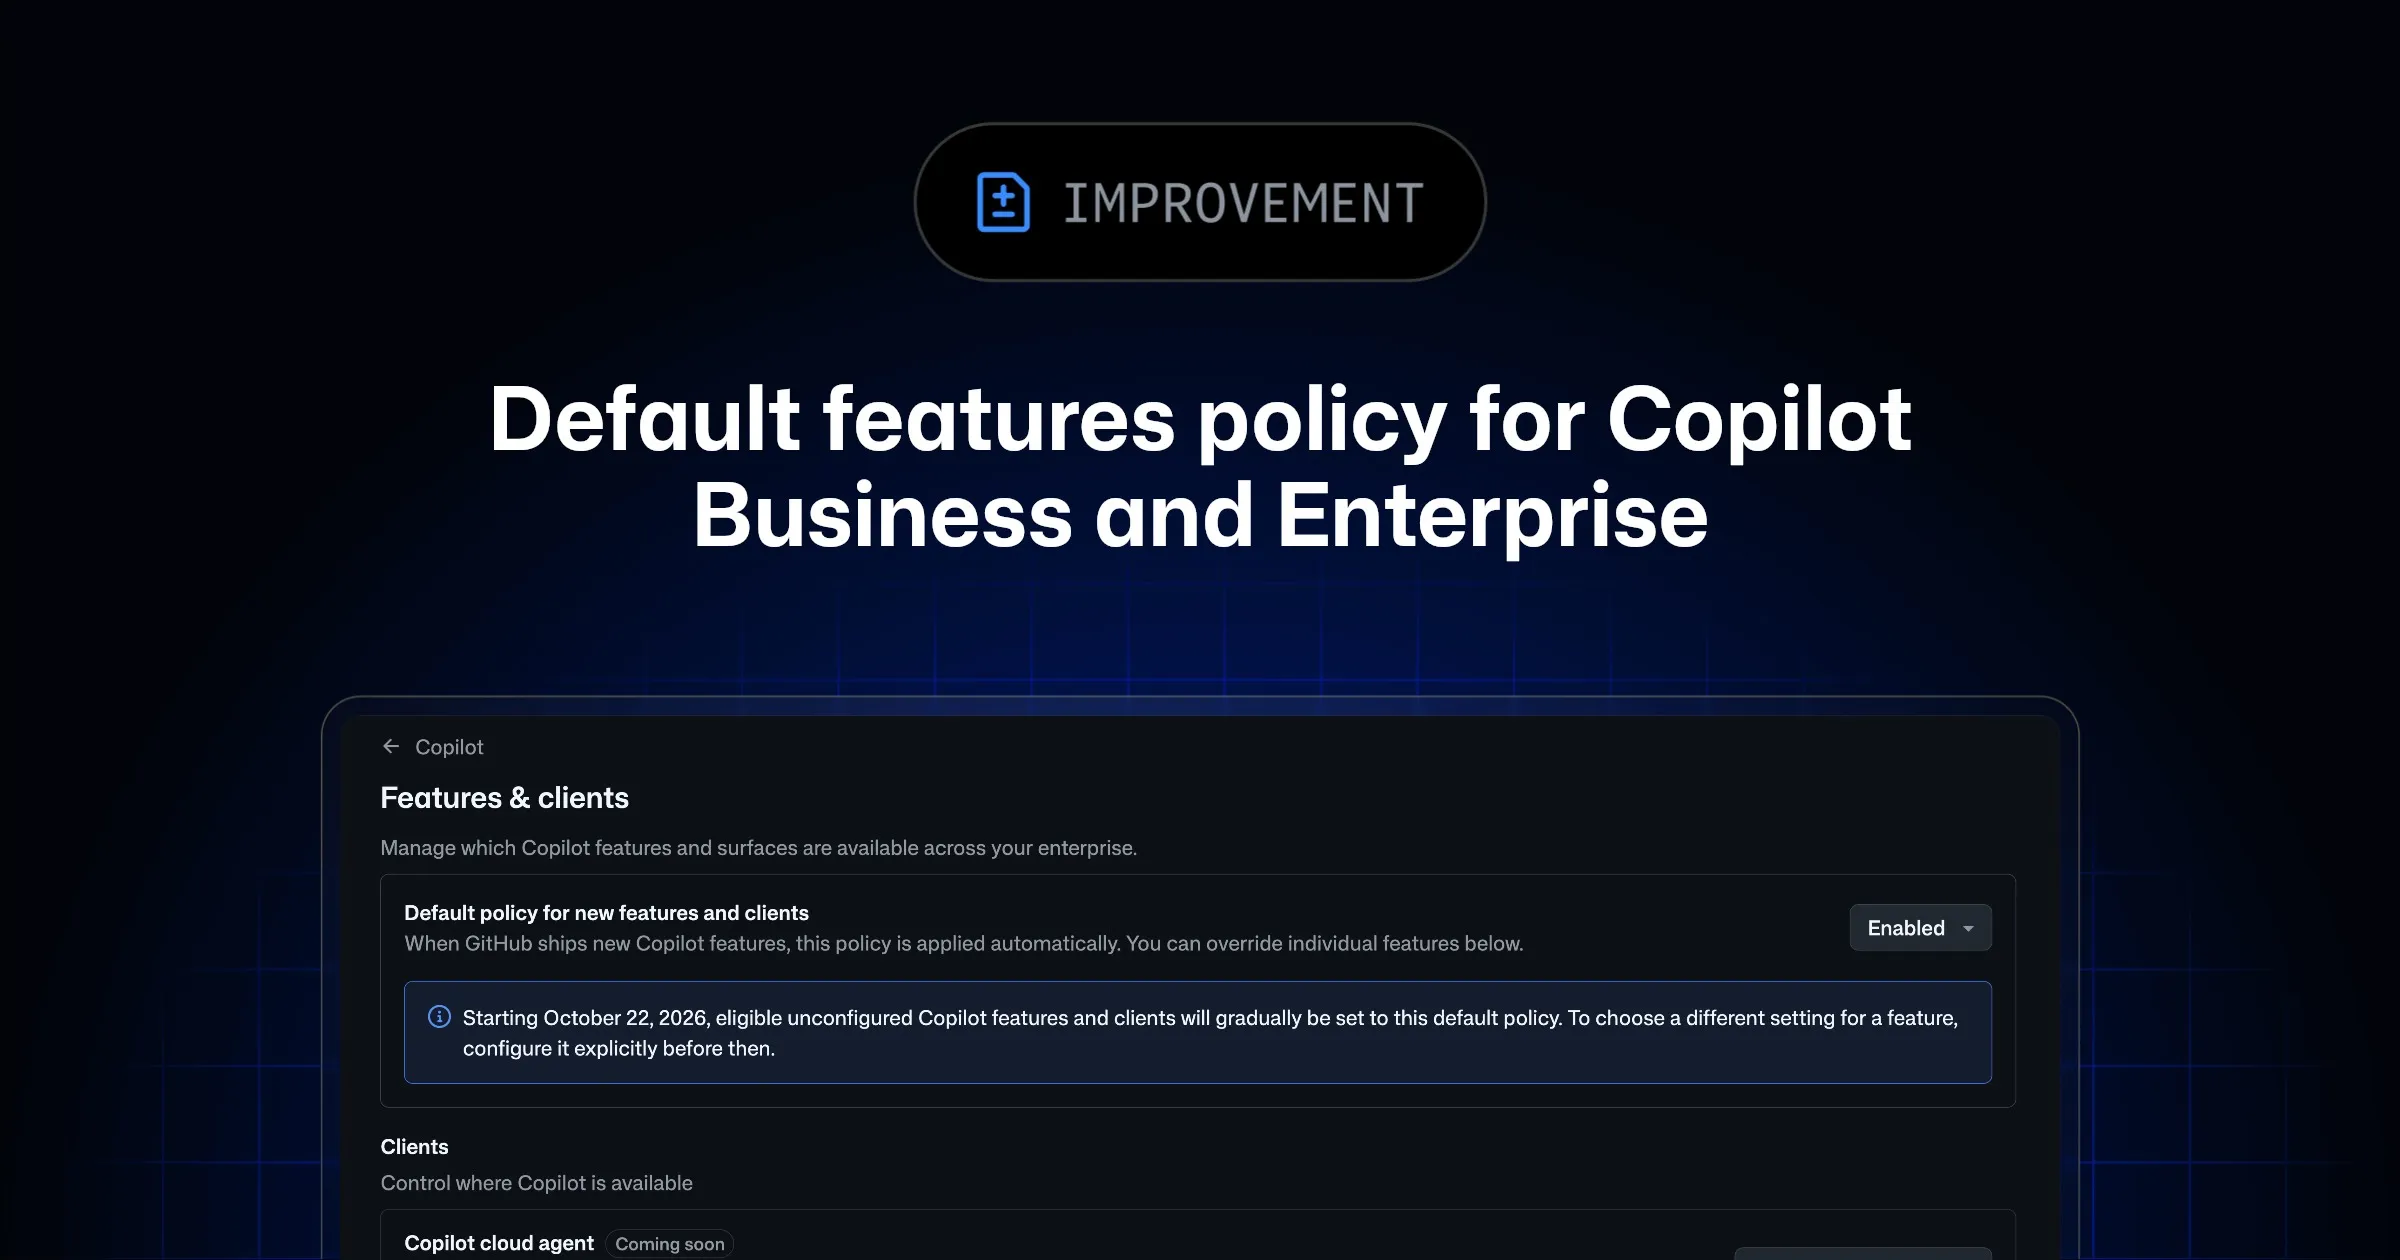
GitHub предлагает управлять новой политикой через раздел AI Controls. Администратору предприятия или организации нужно открыть подраздел Copilot и найти пункт Default policy for new features.
Речь идет не об одной конкретной возможности, а о правиле, которое будет использоваться для новых функций Copilot, отвечающих условиям GitHub. Оно распространяется, в частности, на возможности, управляемые через страницу Features & clients.
Для предприятия эта страница доступна по шаблонному адресу:
https://github.com/enterprises/YOUR-ENTERPRISE-SLUG/ai-controls/copilot/features
Вместо YOUR-ENTERPRISE-SLUG необходимо подставить идентификатор своего предприятия. Доступ к странице и возможность изменять параметры зависят от административных прав учетной записи.
По данным GitHub, новая политика также связана с настройкой Copilot Code Review на странице Agents и политикой MCP servers in Copilot. Поэтому проверка только списка функций в Features & clients может быть недостаточной: администраторам стоит отдельно просмотреть параметры агентов, автоматизированного ревью и подключаемых MCP-серверов.
Что произойдет 22 октября
До 22 октября 2026 года настройку можно изменить без немедленного воздействия на пользователей. Этот период предназначен для подготовки: компании могут сопоставить будущий режим с внутренними правилами безопасности, требованиями к обработке кода и процедурами одобрения новых инструментов.
С 22 октября политика вступит в силу. Судя по формулировке GitHub, она будет задавать стандартное поведение для новых подходящих функций Copilot после их общего выпуска. При этом анонс не следует трактовать как обещание автоматически открыть вообще все возможности Copilot каждому пользователю.
Есть несколько ограничений:
- политика относится к функциям, которые GitHub считает подходящими для такого управления;
- для отдельных возможностей могут действовать исключения;
- доступ по-прежнему может зависеть от тарифа, клиентского приложения и настроек организации;
- анонс касается GA-функций, а не автоматически всех предварительных, экспериментальных или бета-возможностей;
- локальные политики предприятия и организации необходимо проверять в фактической административной панели.
В доступном тексте анонса GitHub не приводит полного перечня будущих функций, которые попадут под это правило. Компания отсылает администраторов к документации о доступности и исключениях. Общий раздел документации GitHub Copilot находится по адресу https://docs.github.com/en/copilot
Почему изменение требует внимания администраторов
Для команд, которые стремятся быстро получать новые инструменты Copilot, единая политика сокращает объем ручной настройки после каждого общего релиза. Возможность, уже признанная GitHub общедоступной, сможет получать заранее определенный режим доступа без отдельного решения для каждого запуска.
В регулируемых компаниях и организациях с жесткими требованиями к исходному коду последствия могут быть другими. Переход функции в статус GA у поставщика не означает, что она автоматически соответствует внутренним требованиям конкретной компании. Перед включением может потребоваться проверка передаваемого контекста, журналирования, доступных интеграций и круга пользователей.
Особого внимания требуют Copilot Code Review и MCP-серверы. Первая функция связана с анализом изменений в коде, а MCP позволяет AI-инструментам взаимодействовать с внешними источниками данных и системами. Настройки для таких возможностей целесообразно сверять не только с общей политикой Copilot, но и с правилами доступа к репозиториям, секретам и корпоративным сервисам.
GitHub в этом анонсе не сообщает о пересмотре цен Copilot Business или Enterprise и не объявляет об изменении условий хранения данных. Новость касается именно административного управления доступом. Делать из нее вывод о новых тарифах, гарантиях безопасности или расширении лицензий оснований нет.
Что проверить до вступления политики в силу
Администраторам Copilot Business и Enterprise стоит выполнить несколько конкретных действий:
Открыть AI Controls → Copilot на уровне предприятия и, при необходимости, отдельных организаций.
2. Найти параметр Default policy for new features и зафиксировать выбранное значение.
3. Проверить страницу Features & clients и определить, какие возможности сейчас управляются централизованно.
4. Отдельно просмотреть Copilot Code Review на странице Agents.
5. Проверить политику MCP servers in Copilot, особенно если в компании разрешено подключение внутренних инструментов и источников данных.
6. Сопоставить настройки с правилами доступа к закрытым репозиториям и корпоративному коду.
7. Сообщить владельцам организаций и командам разработки, какой режим начнет действовать 22 октября.
8. Повторно проверить панель после этой даты, чтобы убедиться, что фактический доступ соответствует принятому решению.
Если настройками Copilot управляют несколько подразделений, полезно заранее определить ответственного за политику уровня enterprise. Иначе глобальное правило и параметры отдельных организаций могут интерпретироваться командами по-разному.
Чего пока нельзя утверждать
GitHub описал область применения и дату запуска политики, но доступный анонс не содержит исчерпывающего списка всех функций, которые будут затронуты в будущем. Он также не позволяет считать, что любая новая возможность Copilot будет без исключений включена для каждого сотрудника.
Практическое значение изменения зависит от конфигурации конкретного предприятия. До 22 октября администраторам следует ориентироваться на значения в собственной панели AI Controls и актуальную документацию GitHub, а не только на общее описание механизма в Changelog.