Проект Chrome Relay с открытым исходным кодом и лицензией MIT позволяет CLI-агентам управлять вкладками обычного Chrome, где пользователь уже вошёл в свои аккаунты. Автор проекта Алексей Индеев опубликовал инструмент после практической работы с Claude Code, Codex, Cursor и Paseo.
Речь идёт не о новом браузере и не о переносе сессии в отдельный headless-процесс. Relay использует расширение Chrome Manifest V3 и API chrome.debugger, чтобы предоставить внешним инструментам доступ к вкладке через стандартный DevTools-интерфейс.
Как устроено подключение
Схема состоит из трёх компонентов:
агент или CLI-инструмент → WebSocket → локальный relay на 127.0.0.1:9333 → расширение Chrome → chrome.debugger → вкладка агента.
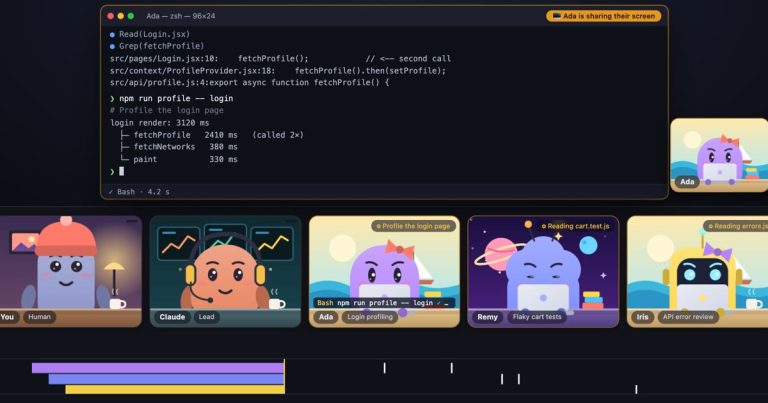
Расширение устанавливается в каждом профиле Chrome один раз. Агентские вкладки открываются в неактивном состоянии и помещаются в свёрнутую группу «Agents». Это должно позволять выполнять проверки в фоне, не выводя окно браузера на передний план и не прерывая работу пользователя.
Ключевое требование проекта — управление через командную строку. Такой подход подходит агентам, которые умеют запускать shell-команды, но не поддерживают браузерные расширения или MCP-серверы напрямую.
Почему копирование профиля не решает проблему
Обычный вариант — запустить отдельный браузер, скопировав профиль или cookies из рабочего Chrome. По утверждению автора, для Google-сессий этого недостаточно: авторизация может быть привязана к устройству, поэтому перенесённые cookies становятся недействительными. В результате агент видит браузер, но не получает доступ к нужной панели или staging-среде.
Другой распространённый способ — подключение к Chrome через debugging port. Он может вызывать системный запрос «Allow remote debugging?» и не соответствует сценарию, где браузер должен оставаться незаметным для пользователя. Chrome Relay пытается обойти эти ограничения за счёт разрешённого расширению API отладки.
Практическая ценность
Инструмент адресован разработчикам, которые запускают несколько агентов параллельно и хотят поручить им проверку внутренних админ-панелей, тестовых окружений или сервисов за Google SSO. Агент получает доступ к уже настроенной сессии, а человеку не нужно повторно входить в аккаунты или вручную передавать cookies.
Отдельно важен фоновый режим. Если браузерная операция занимает несколько секунд, постоянное переключение окон быстро делает агентский сценарий неудобным. Chrome Relay проектировался с требованием сохранять фокус пользователя и работать достаточно быстро для регулярных проверок.
Ограничения и вопросы безопасности
Из описания следует, что relay работает локально и слушает адрес 127.0.0.1:9333. Однако сам факт доступа к уже авторизованным вкладкам означает высокий уровень доверия к агенту и командам, которые он запускает. Ошибка в промпте, вредоносный код или неосторожная команда могут привести к действиям от имени пользователя в открытых сервисах.
В представленном материале нет независимых тестов производительности, подробной модели угроз, перечня поддерживаемых команд и подтверждения совместимости со всеми указанными агентами. Поэтому Chrome Relay корректнее рассматривать как опубликованный экспериментальный инструмент для локальной разработки, а не как готовый корпоративный контур браузерной автоматизации.
Источники
Оригинальное описание Chrome Relay: https://read.aindeev.com/p/why-your-ai-agents-cant-reach-the