18 ноября 2026 года OpenAI описала Codex Sandbox — механизм, который ограничивает доступ Codex к файловой системе и сети при запуске команд на компьютере разработчика. Для пользователя это означает компромисс: агент может редактировать локальный проект без постоянных запросов на каждое изменение, но профиль не заменяет изоляцию всей рабочей среды.
Профили задают границы сессии
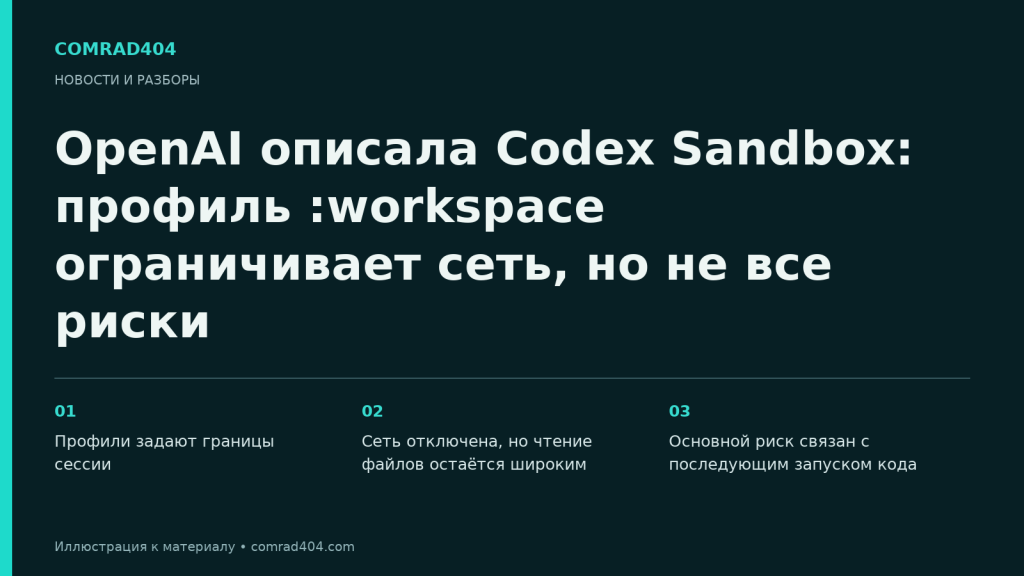
Ограничения настраиваются профилями разрешений, которые определяют правила для файловой системы и сети в конкретной сессии Codex. Встроенный профиль :workspace разрешает изменять файлы внутри рабочей области, но оставляет каталоги .git и .codex доступными только для чтения. Это позволяет редактировать исходный код и одновременно не даёт напрямую менять Git-хуки или конфигурацию самой песочницы.
Сеть отключена, но чтение файлов остаётся широким
Профиль :workspace отключает сетевой доступ. Поэтому запущенная команда не может напрямую отправить прочитанные данные во внешний сервис, однако без дополнительного разрешения она также не сможет скачать зависимости. При этом Codex получает широкое право на чтение файловой системы в пределах уже имеющихся разрешений пользователя операционной системы: за пределами репозитория могут оказаться доступными конфигурации с API-ключами и другие чувствительные файлы.
Основной риск связан с последующим запуском кода
OpenAI отдельно приводит сценарий, который песочница не устраняет. Агент может изменить локально установленный пакет, например копию prettier в node_modules. Такой файл часто не отражается в git status, если каталог исключён из контроля версий. Если редактор позднее запустит изменённый пакет при сохранении файла, вредоносный код выполнится уже за пределами песочницы.
Что меняется для разработчика
Настройки подходят для задач, где нужно редактировать проект, но не разрешать ему произвольную передачу данных наружу. При этом разработчику приходится выбирать между удобством и уменьшением поверхности атаки: доступ к зависимостям, внешним сервисам или отдельным каталогам потребует дополнительных разрешений, а широкое чтение файлов нельзя считать защитой секретов.
Границы заявления OpenAI
Компания описывает Sandbox как один из уровней защиты наряду с обучением и настройкой поведения агента. Публикация OpenAI — инженерное описание заявленной архитектуры, а не независимый тест безопасности или производительности: из неё нельзя сделать вывод о числе предотвращённых инцидентов или универсальной защищённости всех локальных сценариев.
Источник: OpenAI, «Inside the Codex sandbox», 18 ноября 2026 года.