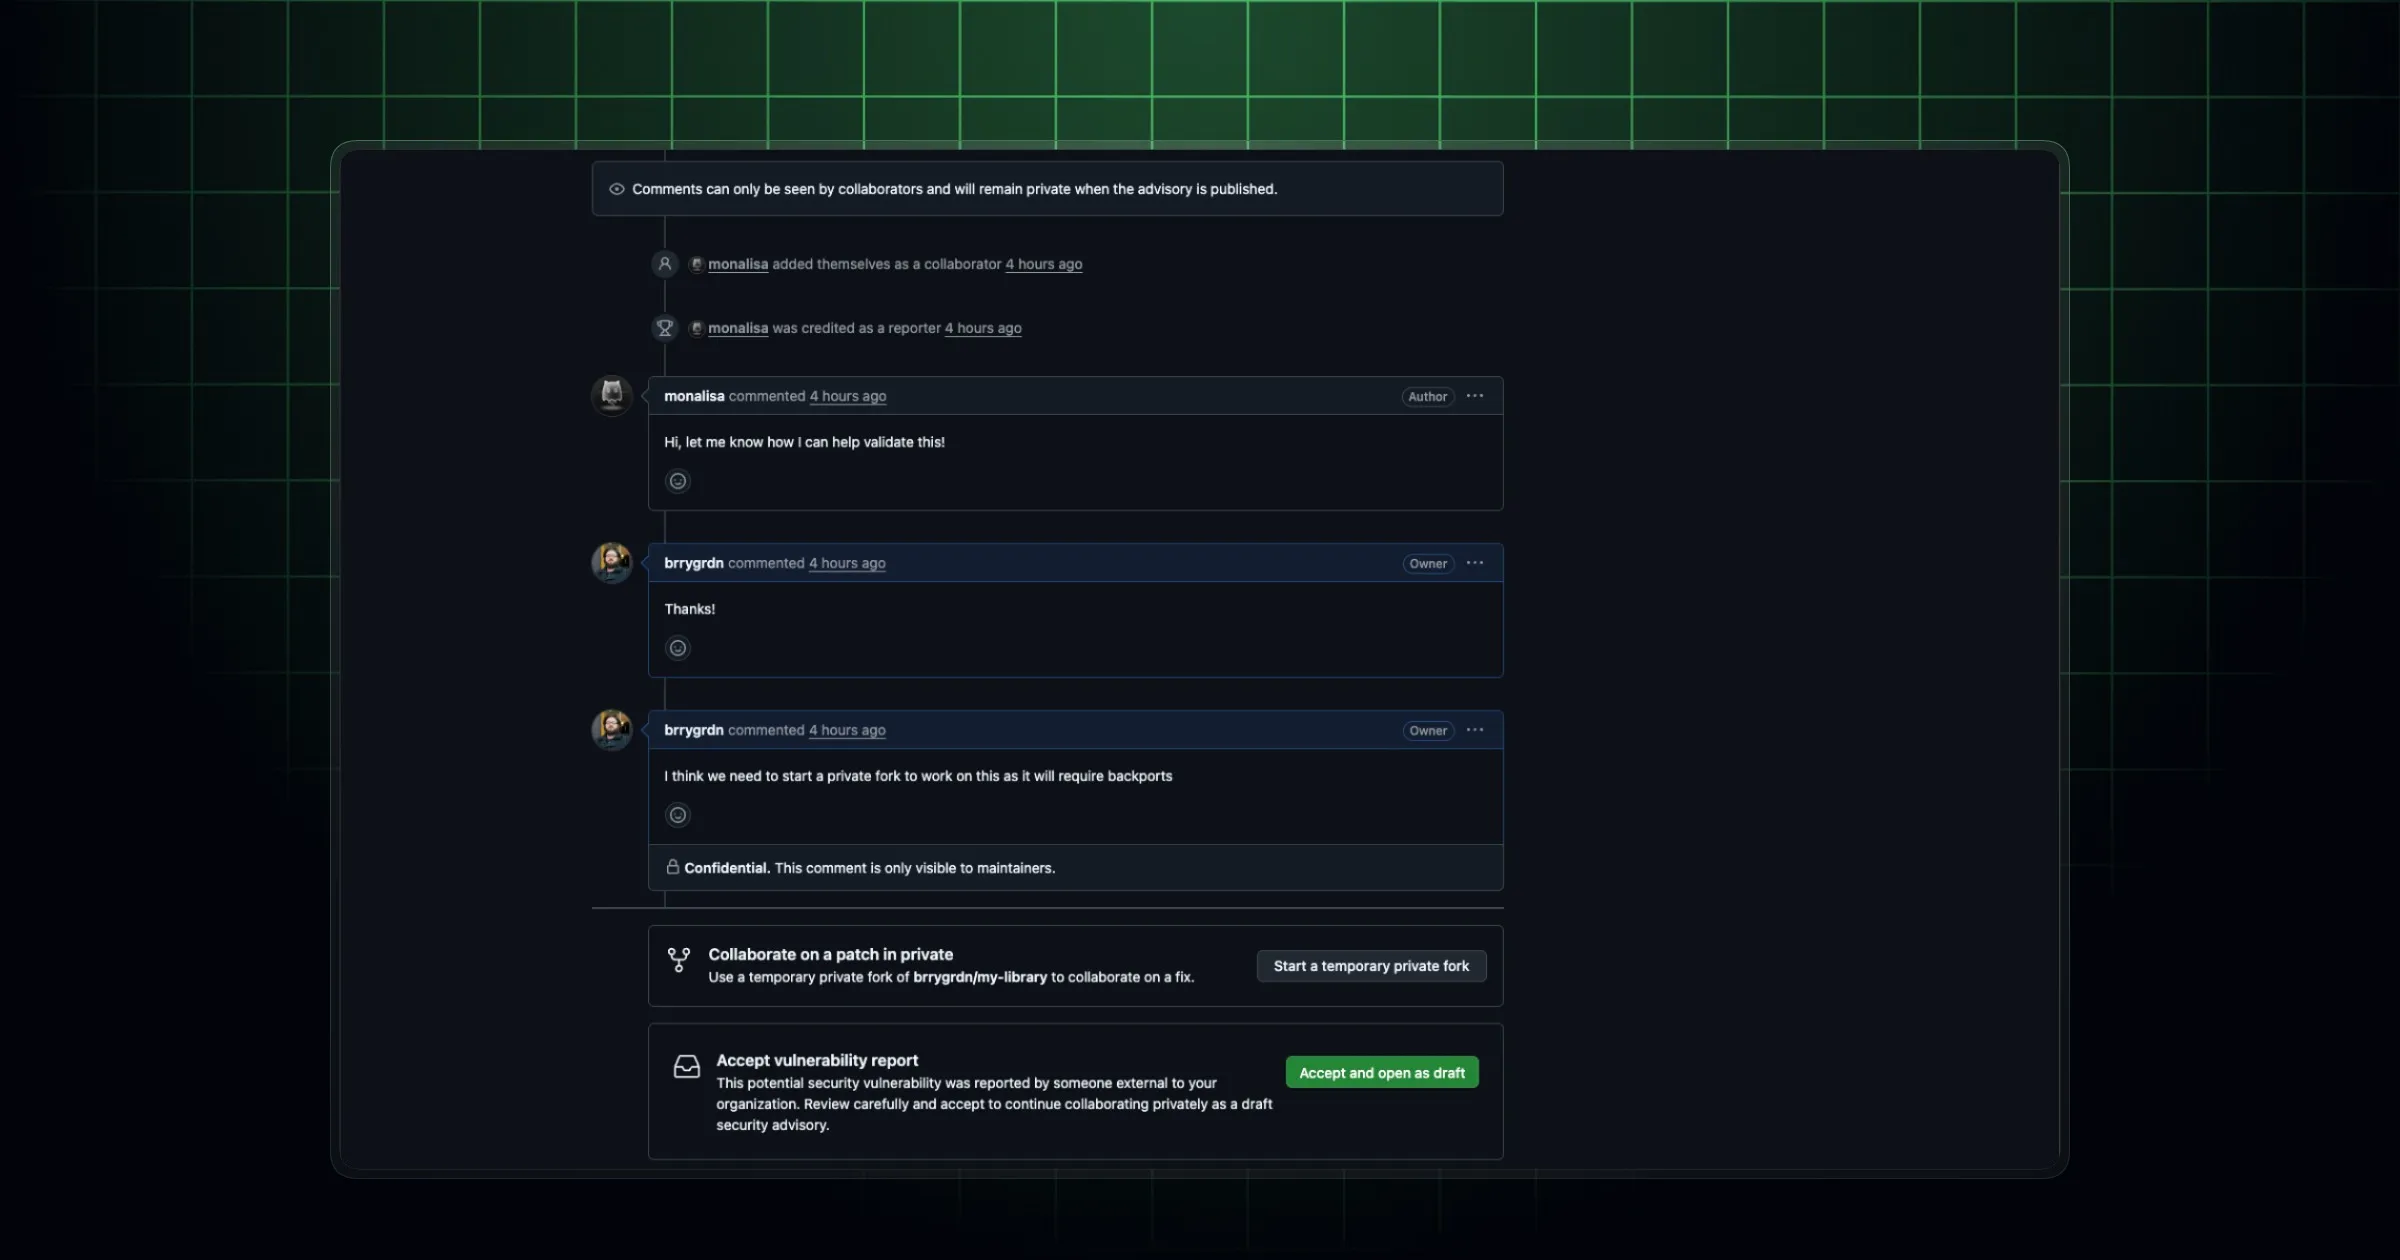
GitHub объявил о запуске конфиденциальных комментариев в репозиториях безопасности (repository security advisories). Функция решает давнюю проблему: при обсуждении отчета об уязвимости команда проекта могла вести внутреннюю переписку только за пределами advisory — в отдельном чате, тикете или письме. Теперь часть обсуждения можно оставить прямо в истории advisory, скрыв её от репортера и внешних коллабораторов.
Что изменилось в работе с advisory
Ранее каждый комментарий внутри advisory был виден всем участникам, включая автора отчета. Если команда хотела обсудить подозрения на злоупотребление, детали расследования или координационные заметки, приходилось выносить разговор в сторонние каналы — и терять контекст в истории уязвимости.
С обновлением появилась возможность публиковать конфиденциальные комментарии. Они видны только пользователям с правами записи в репозиторий. Репортер и приглашенные коллабораторы (которые не являются участниками команды с write access) такие комментарии не увидят.
Важные ограничения, о которых нужно знать
GitHub ввел несколько правил, которые стоит учитывать при планировании рабочих процессов:
— Тип комментария нельзя изменить после публикации. Если вы оставили обычный комментарий, сделать его конфиденциальным задним числом не получится. То же касается и обратной ситуации.
— Конфиденциальные комментарии поддерживаются в GraphQL API, но не возвращаются через REST API. Для автоматизации и интеграций придется использовать соответствующий эндпоинт.
— Функция доступна для публичных репозиториев с включенным private vulnerability reporting на всех планах: GitHub Free, GitHub Pro, GitHub Team и GitHub Enterprise Cloud.
Для кого это обновление имеет практическое значение
Функция в первую очередь полезна для мейнтейнеров open-source проектов и команд, которые обрабатывают отчеты об уязвимостях через встроенный механизм GitHub. Типичные сценарии:
— Обсуждение, является ли отчет ложным срабатыванием. Вместо того чтобы сразу отвечать репортеру «это не баг», команда может внутри advisory согласовать позицию.
— Координация исправления. Когда над патчем работают несколько разработчиков, а репортер ждет внешних комментариев, конфиденциальные заметки позволяют не раскрывать детали эксплойта до выхода фикса.
— Разбор инцидентов, связанных с действиями самого репортера. Если отчет выглядит как попытка манипуляции или содержит подозрительные данные, команда может обсудить это без эскалации.
Как это соотносится с общей картиной безопасности на GitHub
Нововведение дополняет набор инструментов, которые GitHub предлагает для управления уязвимостями. Ранее компания запустила private vulnerability reporting — механизм, позволяющий исследователям сообщать об уязвимостях в публичные репозитории без публичного раскрытия. Конфиденциальные комментарии закрывают пробел в коммуникации внутри самого процесса триажа.
При этом стоит отметить, что функция не решает проблему утечки контекста через сторонние каналы полностью — командам все еще может потребоваться внешняя координация для сложных случаев, затрагивающих несколько репозиториев или организаций.
Практическая рекомендация для команд
Если вы мейнтейнер публичного репозитория с включенным private vulnerability reporting, имеет смысл:
Обновить внутренние инструкции по обработке advisory. Добавить правило: все внутренние обсуждения, которые не должны быть видны репортеру, публиковать как конфиденциальные комментарии.
2. Настроить напоминание в CI/CD или боте: перед закрытием advisory проверять, не осталось ли конфиденциальных комментариев, которые нужно вычистить или перенести, если репозиторий становится публичным.
3. Для команд, использующих автоматизацию через API, убедиться, что интеграции переключены на GraphQL, если требуется доступ к конфиденциальным комментариям.
Ограничения и что осталось за кадром
GitHub не уточнил, планируется ли поддержка конфиденциальных комментариев для приватных репозиториев — на данный момент функция заявлена только для публичных с включенным private vulnerability reporting. Также неясно, появится ли возможность массового управления такими комментариями (например, через интерфейс модерации).
Нововведение не затрагивает другие типы advisory — например, те, что создаются через GitHub Advisory Database напрямую. Функция работает только в контексте репозиторных security advisories.
Резюме
Запуск конфиденциальных комментариев — небольшое, но значимое улучшение в процессе обработки уязвимостей. Оно устраняет необходимость вести параллельное обсуждение в сторонних инструментах и сохраняет полную историю расследования внутри advisory. Для open-source проектов, которые полагаются на встроенные механизмы GitHub, это снижает риск случайного раскрытия чувствительных деталей до выхода исправления.
При подготовке материала использованы официальный changelog GitHub и документация платформы.