
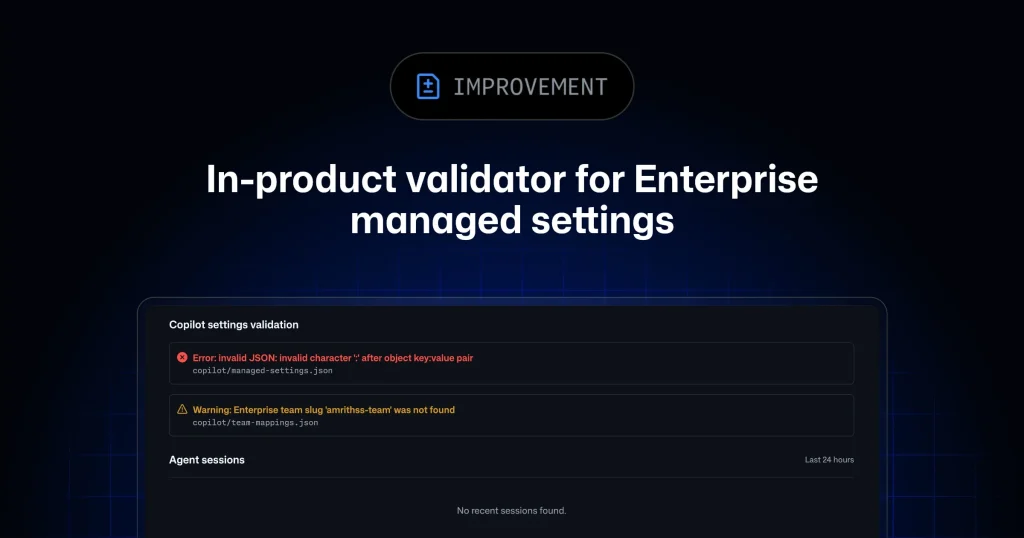
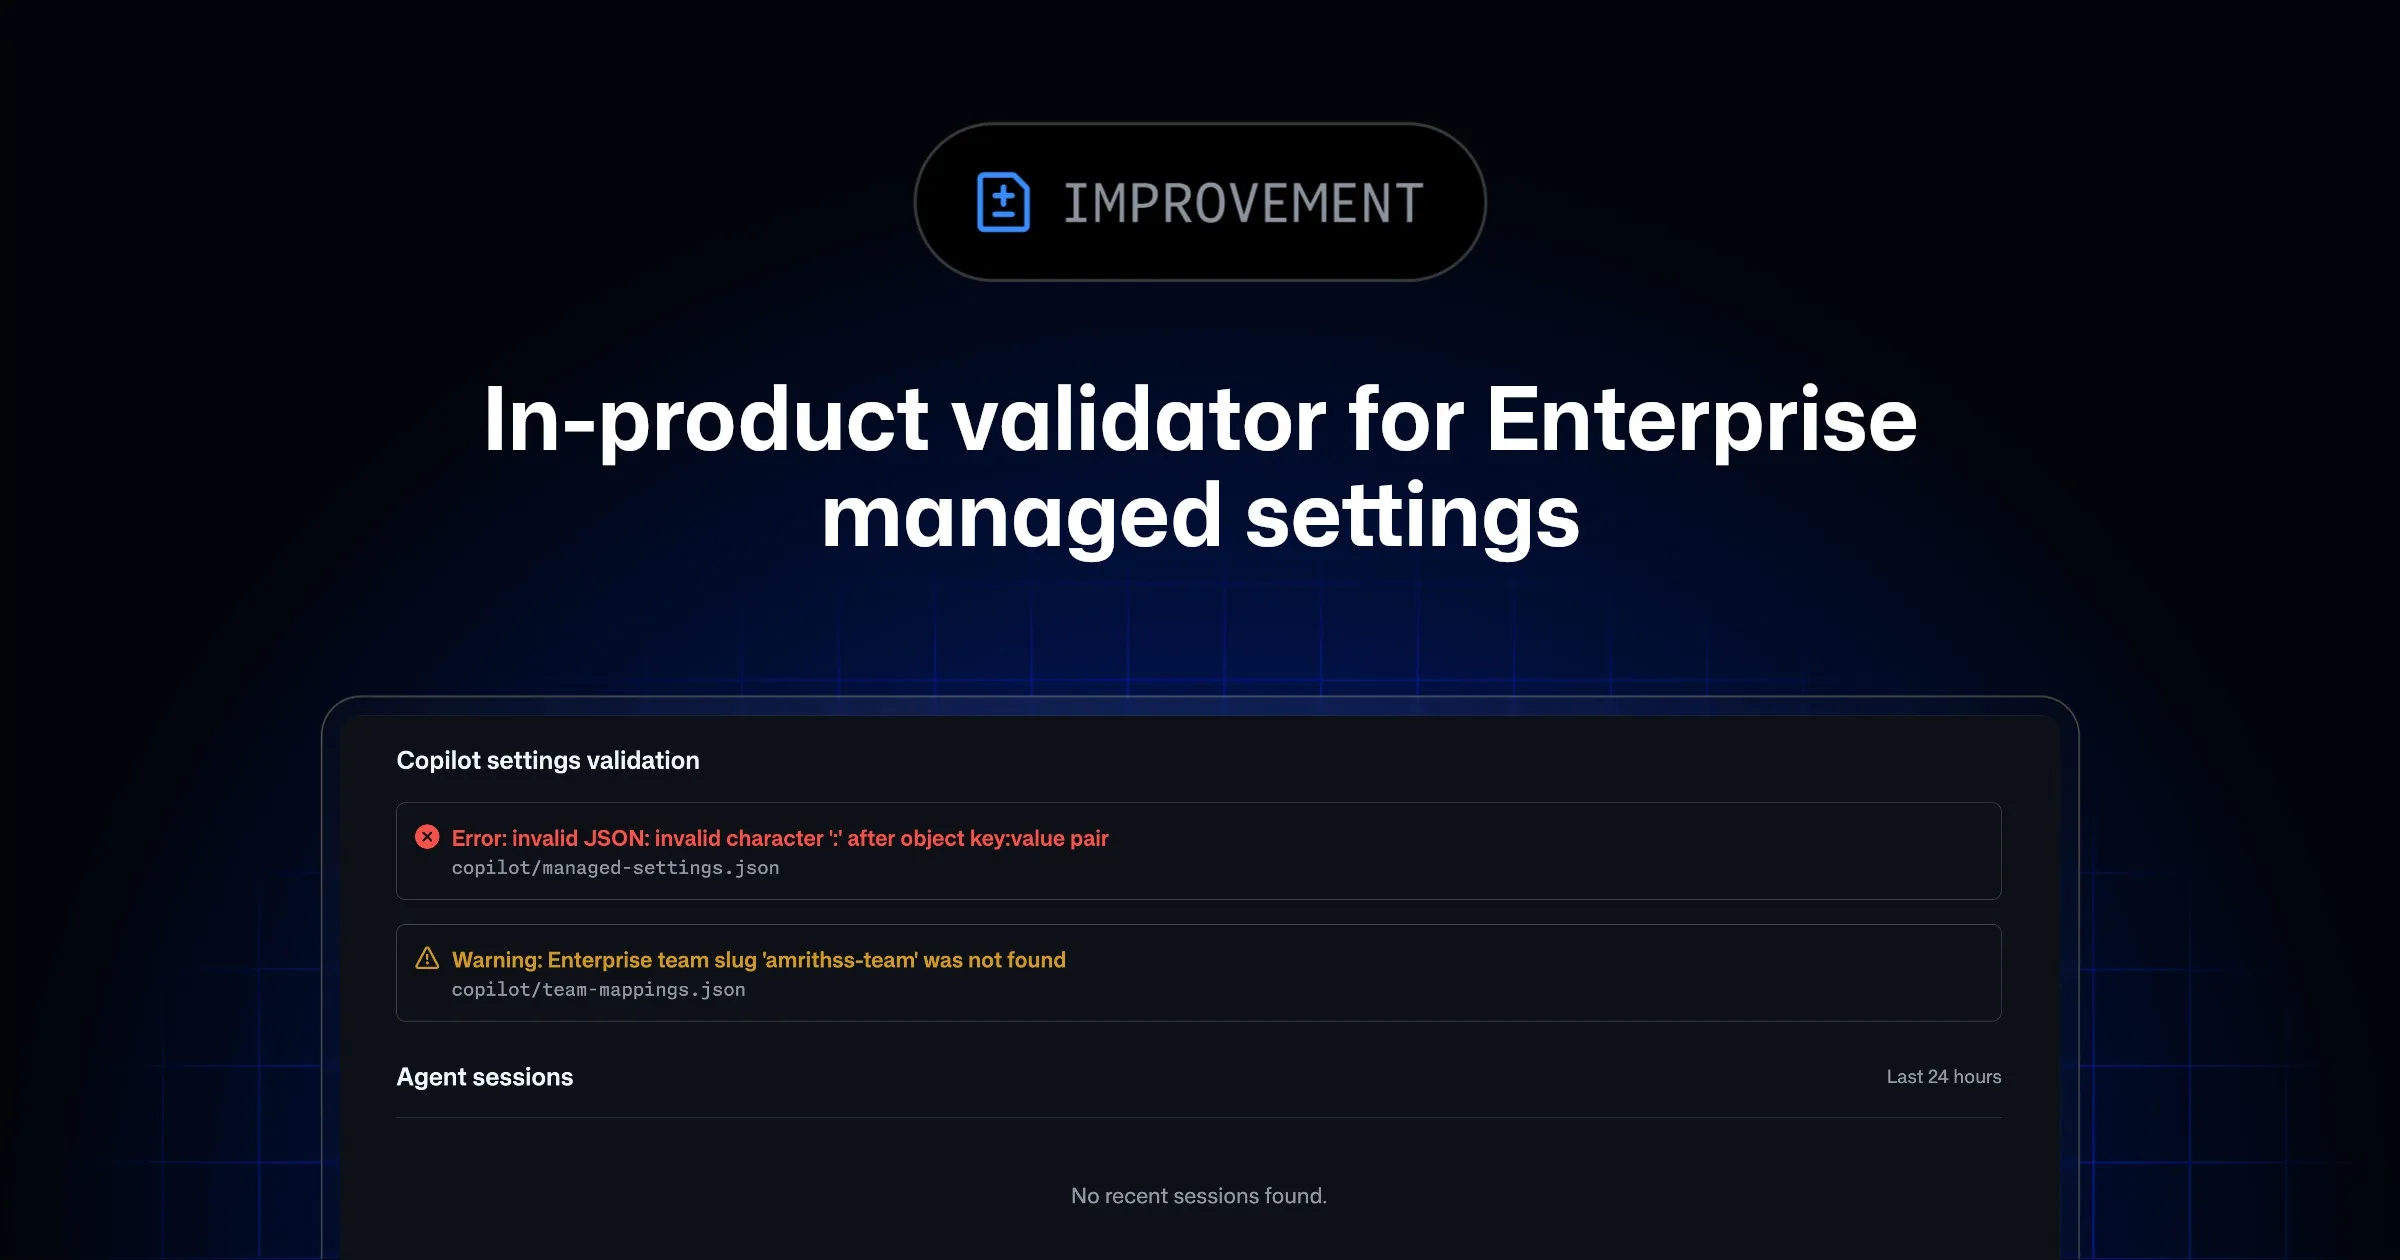
GitHub добавил встроенный валидатор управляемых корпоративных настроек GitHub Copilot. Он помогает администраторам находить ошибки в конфигурации, из-за которых заданные на уровне предприятия политики могут не применяться.
Как сообщается в GitHub Changelog, результаты проверки отображаются в секции Copilot settings validation на странице корпоративных элементов управления ИИ. Для каждой обнаруженной проблемы интерфейс указывает затронутый файл и путь внутри JSON — это позволяет перейти к конкретному параметру вместо ручной проверки всей конфигурации.
Какие ошибки ищет валидатор
GitHub перечисляет несколько категорий проблем, которые распознаёт новая проверка:
- синтаксически некорректный JSON;
- параметры и конфигурации, которые система не поддерживает;
- ошибочные сопоставления команд;
- другие нарушения, способные помешать применению корпоративных политик Copilot.
Валидатор работает с управляемыми настройками, размещёнными в репозитории `.github-private`. Именно через такой репозиторий предприятие может хранить конфигурацию централизованно и применять её к подконтрольным средам.
Ключевое изменение — появление диагностики непосредственно в интерфейсе GitHub. Раньше администратору приходилось искать причину неприменённой политики в конфигурационных файлах и сопоставлять их с документацией. Теперь GitHub показывает файл и JSON-путь, связанный с ошибкой.
При этом анонс не утверждает, что инструмент проверяет бизнес-логику политики. Корректный JSON ещё не означает, что выбранные правила соответствуют внутренним требованиям компании. Валидатор следует рассматривать как проверку поддерживаемости и структуры конфигурации, а не как аудит безопасности или прав доступа.
Как перепроверить конфигурацию после исправления
Описанный GitHub рабочий процесс состоит из нескольких действий:
Открыть секцию Copilot settings validation на странице enterprise AI controls.
Посмотреть список ошибок и определить затронутые файлы по указанным путям JSON.
3. Исправить конфигурацию в репозитории `.github-private`.
4. Зафиксировать изменения в ветке репозитория, установленной по умолчанию.
5. Перезагрузить страницу Agents и повторно проверить результаты валидации.
Последние два шага имеют практическое значение: одного локального изменения файла недостаточно. Проверяемая версия должна попасть в основную ветку `.github-private`, после чего интерфейсу требуется загрузить обновлённую конфигурацию.
Администраторам также стоит сохранить предыдущую рабочую версию файла и просмотреть разницу перед слиянием изменений. Сам валидатор может обнаружить неправильный формат или неподдерживаемое значение, но из краткого анонса не следует, что он оценивает последствия изменения политики для отдельных подразделений.
Общие сведения о возможностях продукта собраны в разделе документации GitHub Copilot, а особенности корпоративной среды и доступных административных функций следует сверять с документацией GitHub Enterprise Cloud. Это особенно важно для компаний, где доступность функций зависит от используемого плана и включённых возможностей предприятия.
Что меняется для команд, управляющих Copilot
Нововведение сокращает цикл поиска ошибок при централизованном управлении ИИ-инструментом. Если команда или подразделение не получает ожидаемую настройку, администратор может сначала проверить секцию валидации, а уже затем разбирать клиентскую среду и локальные параметры пользователей.
Указание JSON-пути полезно в крупных конфигурациях: оно сужает поиск до конкретного объекта или поля. Отдельная диагностика сопоставлений команд также помогает отличить ошибку в назначении политики от проблемы в её содержимом.
Однако GitHub не сообщает в заметке о запуске, можно ли вызывать тот же валидатор через API, командную строку или систему непрерывной интеграции. Поэтому считать новую функцию автоматической проверкой перед слиянием изменений пока нельзя. Подтверждён только сценарий проверки в интерфейсе продукта после загрузки конфигурации из основной ветки.
В анонсе также нет полного перечня кодов ошибок, описания глубины проверки и сведений о том, как быстро обновляются результаты после коммита. Эти детали администраторам придётся уточнять по документации и на собственном тестовом изменении.
Что проверить перед применением политик
Для первичной проверки GitHub Copilot в корпоративной среде администратору стоит:
- убедиться, что нужная конфигурация находится в `.github-private`;
- проверить, какая ветка назначена основной;
- открыть Copilot settings validation и зафиксировать найденные ошибки;
- исправлять проблемы по указанным файлам и JSON-путям;
- после коммита перезагрузить страницу Agents;
- отдельно проверить фактическое действие политики на тестовой команде или учётной записи.
Последний пункт остаётся необходимым даже при отсутствии предупреждений валидатора. Объявленная функция подтверждает корректность конфигурации в пределах поддерживаемых GitHub проверок, но не заменяет функциональное тестирование и внутренний контроль изменений.