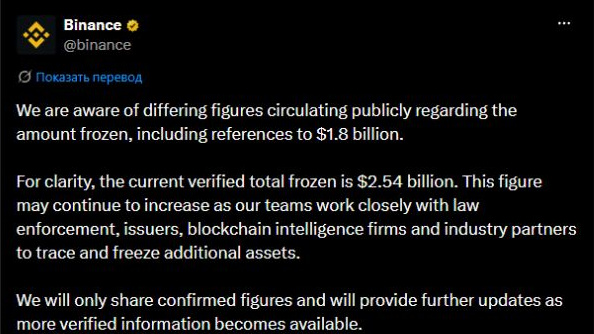
29 октября 2026 года Binance столкнулась с крупным выводом средств, а 30 октября биржа сообщила, что оценивает затронутые активы примерно в $6,3 млрд. Это предварительная оценка самой биржи, а не окончательный чистый убыток: часть средств заморожена, часть ещё предстоит вернуть, итог зависит от расследования и восстановления сервисов. Заморозка и конечный убыток — разные цифры, и между ними пока дистанция. Первоначальную версию проникновения — скомпрометированный ноутбук инженера — компания назвала 30 октября и почти сразу расширила: обнаружились дополнительные точки входа.
Что произошло и что известно 30 октября
Стоит помнить, что цифра баланса на бирже — это учётная запись обязательств перед клиентом, а не индивидуальный кошелёк в блокчейне. Горячий кошелёк доступен онлайн-системам биржи для быстрых клиентских операций, поэтому кража оттуда не требует взлома личного входа каждого клиента.
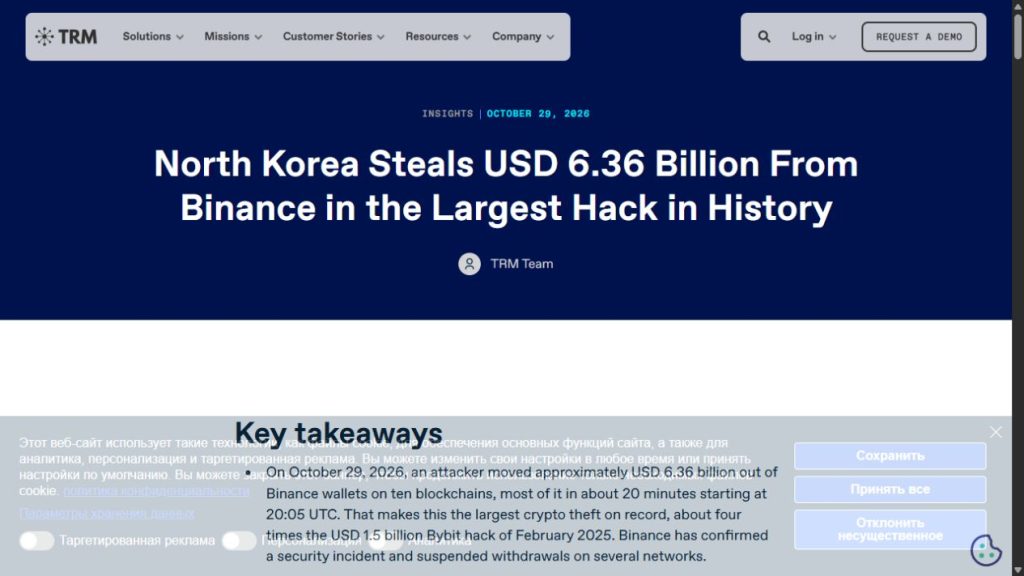
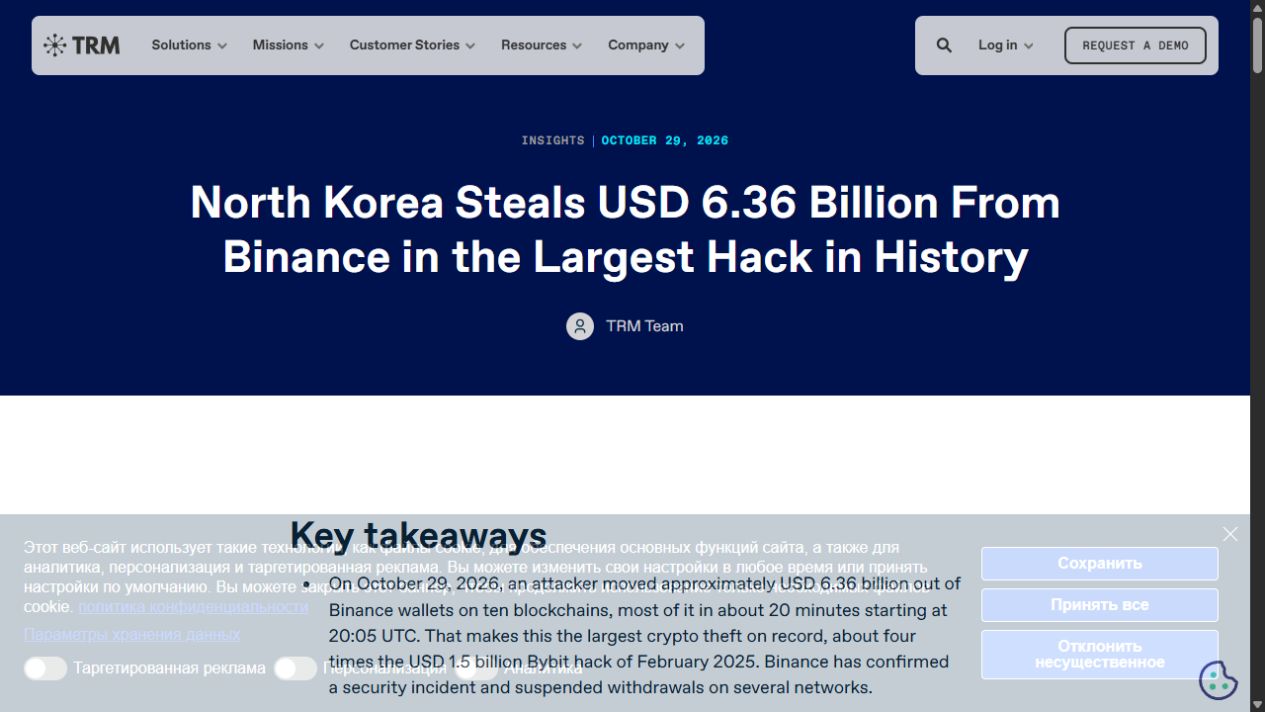
Атака началась не с одной эфириум-транзакции. По реконструкции TRM Labs, первые переводы из кошельков Binance в сети XRP прошли около 23:05–23:09 по Минску 29 октября. Когда внимание привлёк огромный перевод в Ethereum, движение в других сетях уже шло. TRM оценивает выведенные активы в $6,36 млрд на десяти блокчейнах и относит большую часть движения примерно к двадцати минутам. Это отдельная оценка аналитиков, её нельзя автоматически складывать с цифрой Binance. Разбор TRM Labs.
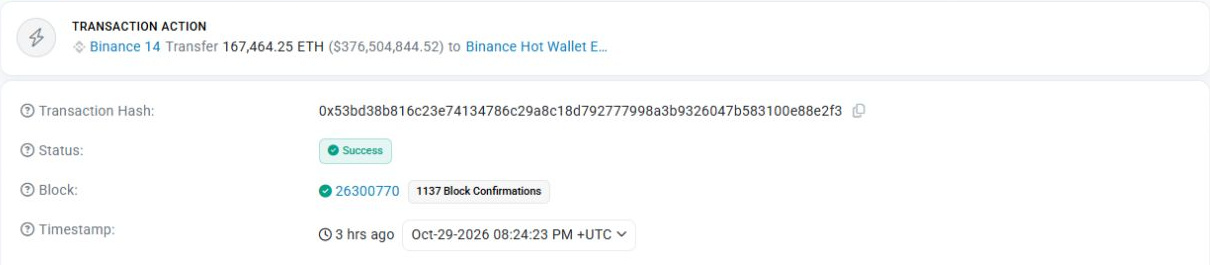
Главный эфириум-перевод прошёл 29 октября в 23:24:23 по Минску: около 167 464 ETH и токены, включая примерно 1,615 млрд USDT. Через семнадцать минут, в 23:41:23, на тот же основной адрес получателя пришли 780 млн USDC из другого кошелька с меткой Binance. Это показывает, что история не ограничилась одной операцией: счёт шёл на миллиарды, а движения в разных сетях и токенах продолжались.
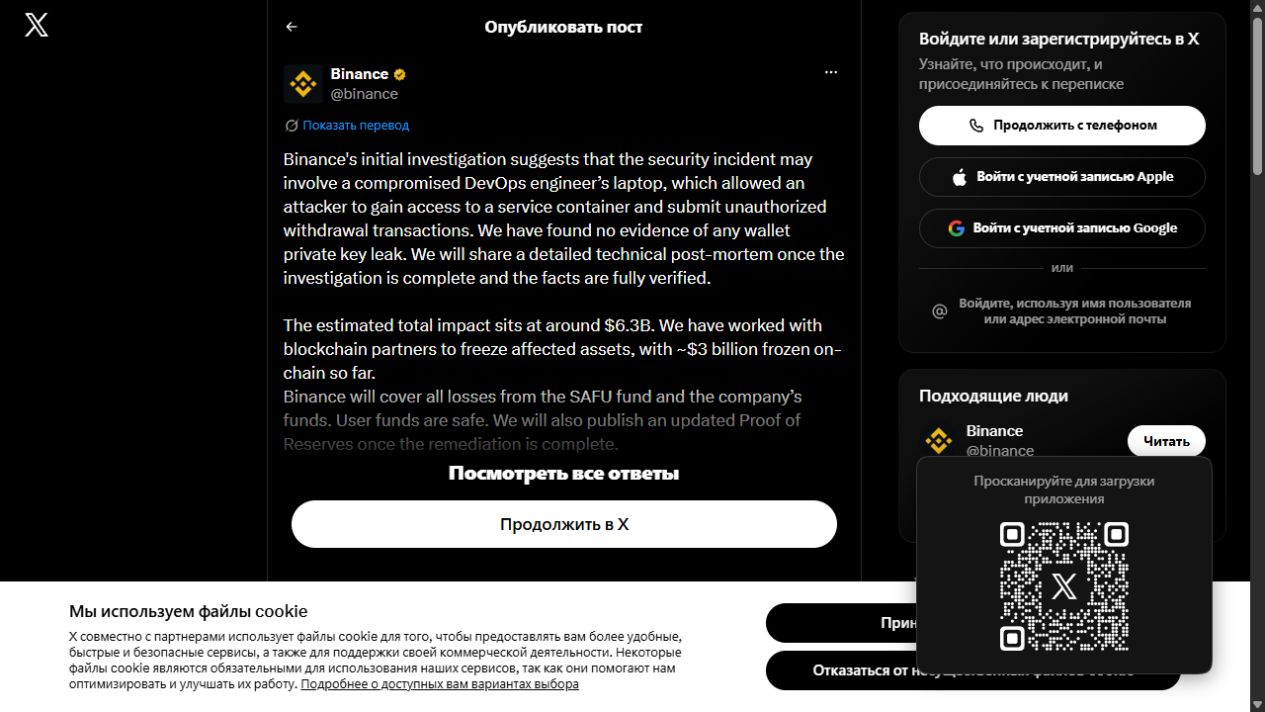
Первые публичные заявления появились позже самих переводов. В 00:15 основатель Binance Чанпэн Чжао написал, что происходящее похоже на взлом, и напомнил: он уже не управляет биржей, но как акционер ожидает покрытия средств пользователей. В 00:29 Binance сообщила о срочном расследовании потенциальной проблемы безопасности. К 05:25 компания оценила затронутые активы примерно в $6,3 млрд, замороженные — примерно в $3 млрд и описала возможную цепочку через ноутбук инженера и сервисный контейнер.
Сервисные статусы менялись по ходу дня. В 03:13 Binance пообещала покрыть потери и объявила временную остановку вводов и выводов. К 07:36 вводы работали, выводы оставались на паузе; компания говорила о перестройке защиты и ориентире восстановления в течение 48 часов. К 11:47 появилось сообщение о дополнительных точках проникновения и ориентире уже в 45 часов. Это состояние конкретных обновлений, а не гарантия, что вывод открылся в ту же минуту. Обновление Binance от 30 октября.
Независимые разборы дают близкие, но не тождественные картины. Bitquery описывает 17 горячих кошельков и девять сетей, оценивает выведенное примерно в $6,3 млрд и отмечает, что атакующий успел обменять часть USDT на ETH и TRX. TRM, в свою очередь, с высокой уверенностью связывает атаку с группой TraderTraitor и предполагает компрометацию инфраструктуры подписания. Это оценки аналитических компаний, а не окончательное заключение по делу. Данные Bitquery.
Хронология: от первого перевода до отзыва разрешения
- 29 октября, 23:05–23:09. По данным TRM, начинаются переводы в сети XRP. Ethereum ещё не стал центром внимания.
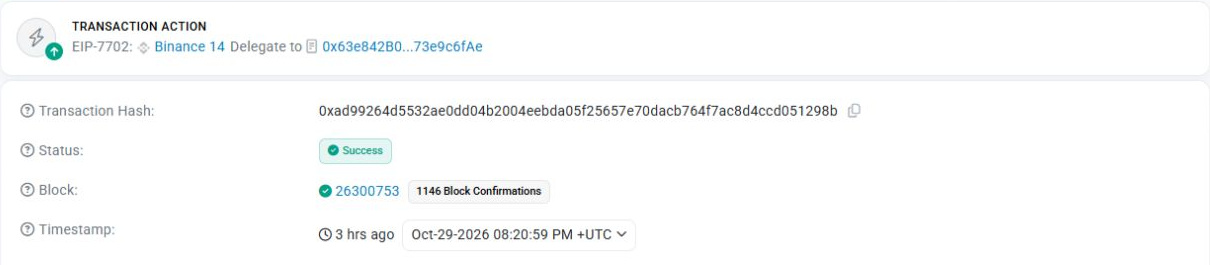
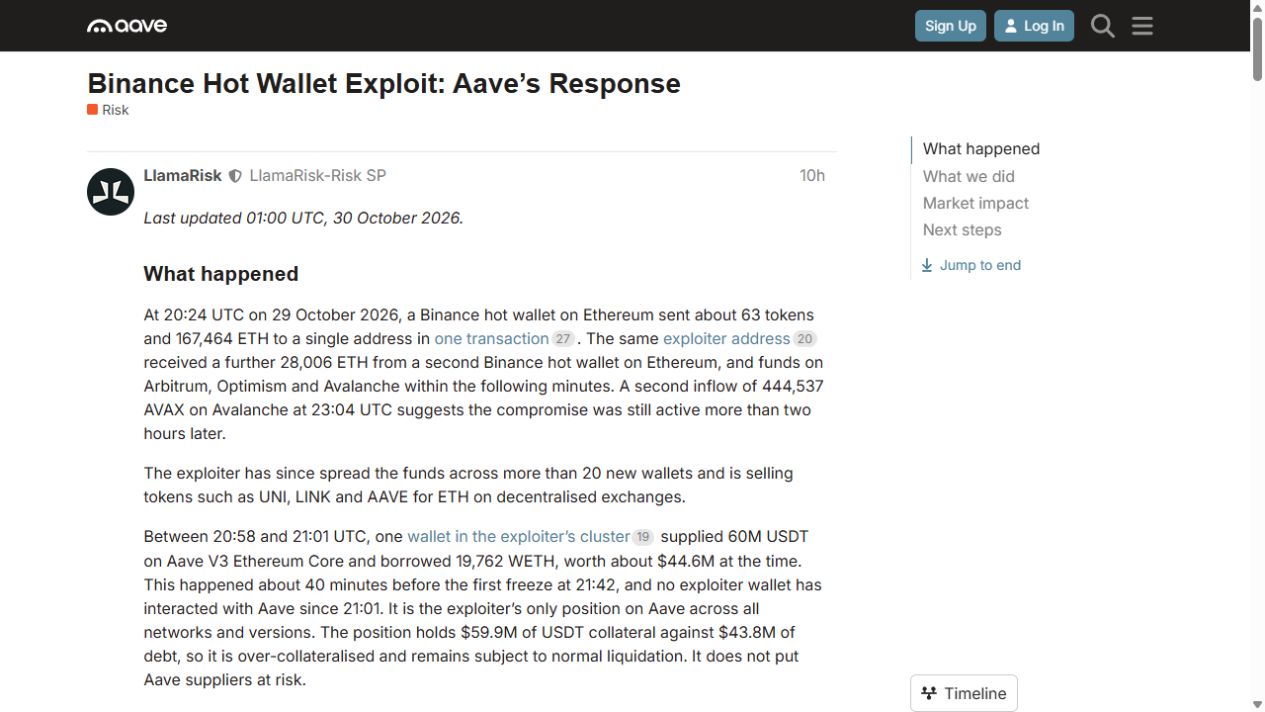
- 23:20:59. Адрес Binance 14 получает делегирование EIP-7702 на сторонний контракт. Транзакция в Etherscan.
- 23:24:23. Через 3 минуты 24 секунды проходит главный перевод: около 167 464 ETH и токены, включая примерно 1,615 млрд USDT. Транзакция.
- 23:41:23. Отдельный перевод 780 млн USDC на тот же основной адрес получателя. Транзакция.
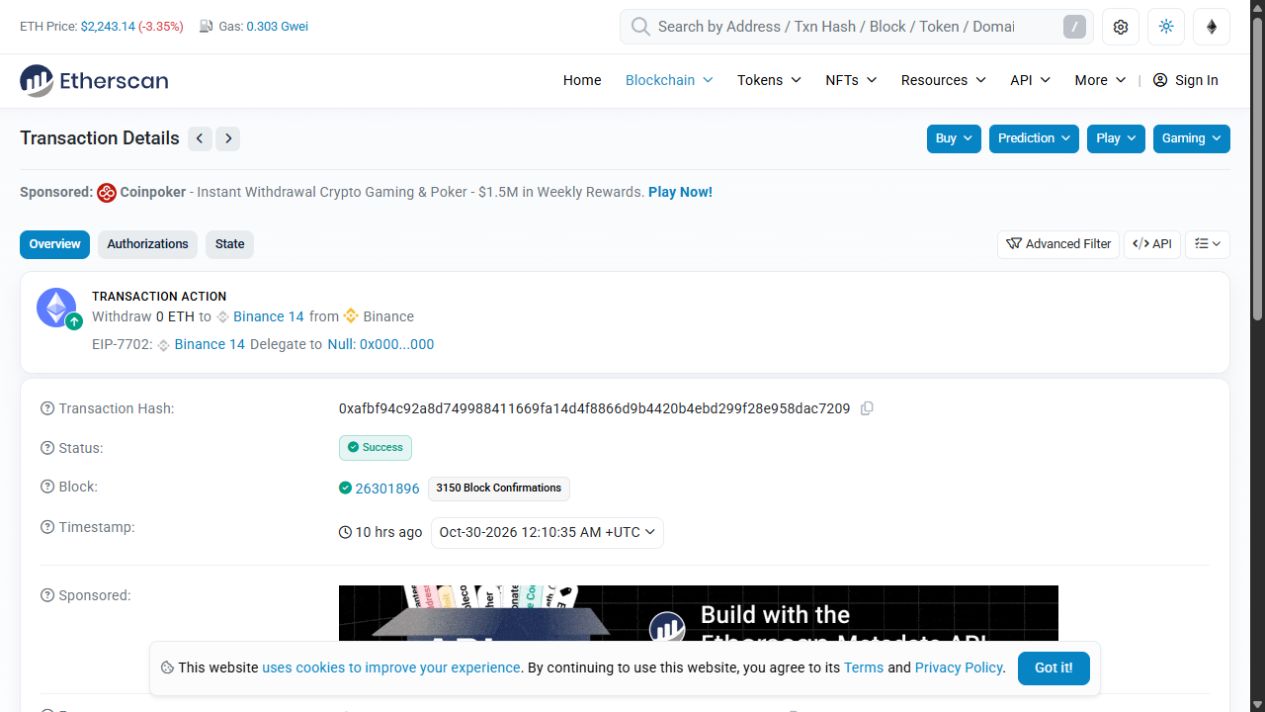
- Около 23:58–00:01. По отчёту LlamaRisk, связанный с атакующим адрес вносит 60 млн USDT в Aave и занимает почти 19 762 WETH.
- 30 октября, 00:15. Чанпэн Чжао пишет о признаках взлома. Сообщение.
- 00:18 и 00:25. Circle сообщает о блокировке более 800 млн USDC, Tether — более 1,567 млрд USDT.
- 00:29. Binance говорит о срочном расследовании потенциальной проблемы безопасности.
- 00:42–02:04. Aave ограничивает новые внесения и займы на ряде рынков; погашение долга и вывод доступных средств продолжаются.
- 03:10:35. Для Binance 14 подписана авторизация на нулевой адрес — делегирование очищено. Транзакция.
- 03:13. Binance обещает покрыть потери и сообщает о временной остановке вводов и выводов.
- 05:25. Появляется оценка примерно в $6,3 млрд, версия с ноутбуком и данные о примерно $3 млрд замороженных средств.
- 07:36. Вводы работают, выводы на паузе; ориентир восстановления — 48 часов.
- 11:47. Binance сообщает о дополнительных точках проникновения и ориентире 45 часов.
Как делегирование кода позволило повторять выводы
EIP-7702 — это не взлом консенсуса Ethereum и не обычное разовое разрешение на перевод. Обычный адрес может подписать авторизацию использовать код другого адреса. Настройка сохраняется, пока её не изменят или не очистят. В случае Binance 14 она существовала с 23:20:59 29 октября до 03:10:35 30 октября по Минску — 3 часа 49 минут 36 секунд. Это проверяемое окно настройки одного адреса, а не длительность всей атаки и не время непрерывного вывода во всех сетях. Спецификация EIP-7702.
В записи главного перевода сверху стоит 0 ETH. Это означает отсутствие внешнего перевода нативной валюты в поле Value, но не отсутствие денег внутри операции. Ниже видны внутренние действия и переводы токенов: тот самый ETH и USDT уходят в рамках исполнения. Поэтому верхняя строка — не вся картина транзакции: деньги могут двигаться во внутренних вызовах, которые в неё не попадают.
В списке авторизаций для этого адреса видно 50 записей. Это не 50 разных кошельков и не 50 одновременно успешных разрешений. Записи относятся к одной операции авторизации; их количество само по себе не говорит, сколько адресов пострадало и сколько переводов прошло. Точно так же очистка делегирования в 03:10:35 остановила действие конкретной настройки, но не вернула уже выведенные активы.
Понятный пример — квартира с дорогой техникой. У постороннего появляется подписанное разрешение забирать из неё вещи. Он выносит телевизор, потом компьютер, потом робот-пылесос. Каждую вещь отдельно согласовывать не нужно: одно разрешение позволяет приходить снова. Когда разрешение отменили, новые вещи выносить уже нельзя, но увезённый телевизор домой не возвращается. В кошельке вместо человека действует программа, поэтому важно не только то, кто получил доступ, но и как долго сохранялась настройка.
Ноутбук, сервисный контейнер и дополнительные точки
Первоначальная версия Binance выглядела просто: скомпрометированный ноутбук девопс-инженера, через который атакующий мог получить доступ к внутреннему сервису и отправлять несанкционированные запросы на вывод. Компания упоминала сервисный контейнер — отдельное программное окружение, где работает этот сервис. В этой версии ноутбук был отправной точкой, а не всей атакой.
Затем Binance уточнила: цепочка была сложнее, и полномочий одного инженера для такой операции недостаточно. Компания не установила ответственность конкретного сотрудника и не объявила, что кто-то один виноват. Это важная граница: ноутбук объясняет возможный вход, но не отменяет вопросы о внутренних системах, подписях и дополнительных точках проникновения. Именно поэтому версия «всё из-за одного ноутбука» быстро перестала быть полной.
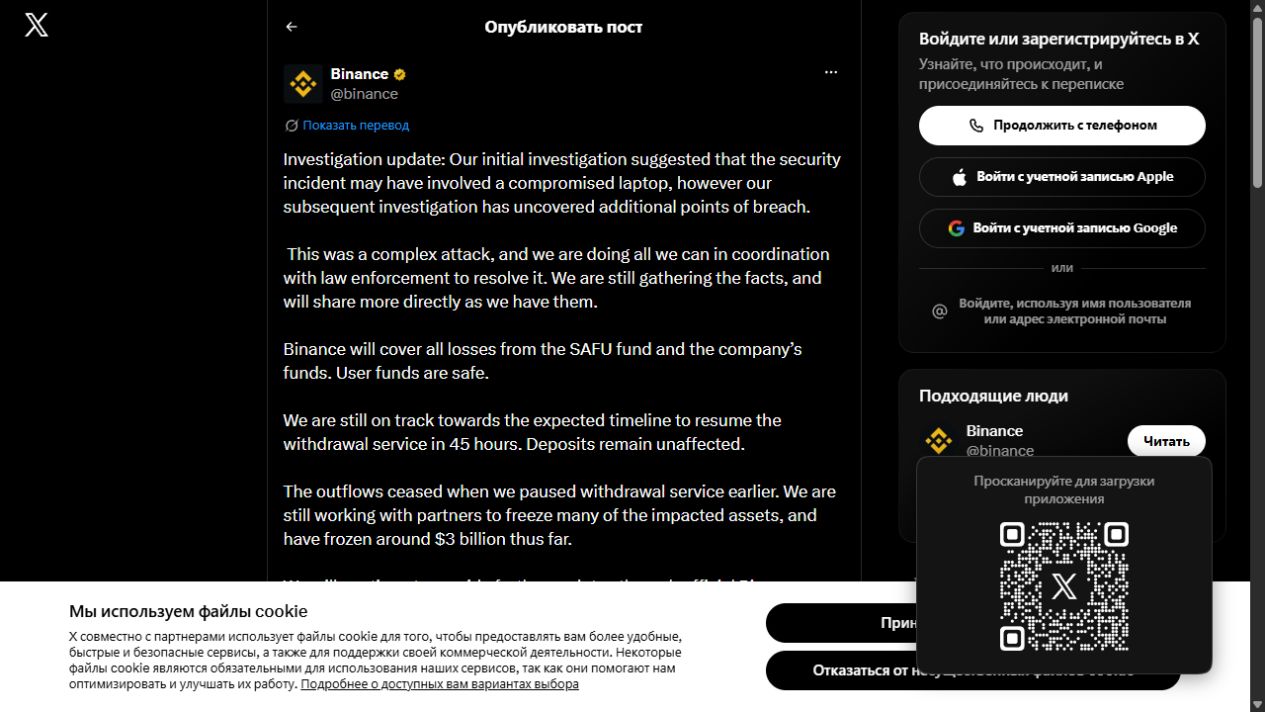
Отдельно компания заявила, что не нашла свидетельств утечки приватных ключей. Это не означает, что система подписания была безопасна: ключ может оставаться внутри защищённой системы, а она сама подпишет подсунутое распоряжение. Разница между кражей ключа и злоупотреблением процессом подписи здесь принципиальна. Как именно были получены нужные подписи и какие внутренние барьеры не сработали, ещё расследуют.
К 30 октября публичная картина выглядела так: масштаб — около $6,3 млрд по оценке Binance, часть средств заморожена, выводы приостановлены, расследование продолжается, а первоначальная версия с ноутбуком расширена. Это уже не история одного действия и не окончательный отчёт. И раз деньги заблокированы, логичный вопрос — что заморозка даёт на самом деле и как она конвертируется в возврат.
Гонка заморозок: почему остановить токены — не значит вернуть деньги
Пока Binance разбиралась с происходящим, эмитенты стейблкоинов включили собственные предохранители. Глава Tether Паоло Ардоино сообщил о блокировке более 1,567 млрд USDT, связанных с потенциальным взломом. Глава Circle Джереми Аллэйр — о более 800 млн USDC, заблокированных в координации с правоохранителями (Tether, Circle). Оба сообщения появились в первые часы движения огромных сумм, и это отдельный сюжет: у части токенов есть компания-эмитент, способная заморозить адрес.
Тонкость в том, что заморозка и возврат — разные операции. Заблокированные USDT и USDC остаются на адресе, который связывают с атакующим. Binance от этого не получает их обратно автоматически: разблокировка и возврат идут в координации эмитентов стейблкоинов и правоохранительных органов, и формы этой процедуры в каждом случае свои. В заявлениях биржи отдельно фигурируют около 3 млрд долларов замороженных средств, и эта сумма не входит в собственный резерв покрытия (Binance).
Второе ограничение — охват. Эмитент может остановить движение своих токенов, но не всей криптовалюты на чужом адресе; механизм адресной блокировки прописан в контракте USDC (исходный код Circle). Ethereum, биткоин и активы без административного механизма так не блокируются. Поэтому в первые часы атакующий спешил обменивать то, что ещё можно заморозить, на то, что нельзя.
Практический вывод простой: сообщение «заморожено 3 млрд» не означает «клиентам вернули 3 млрд». Оно означает, что часть украденного остановлена на месте, а дальше начинается долгая процедурная работа.
Aave: 60 млн USDT в залог и почти 20 тысяч WETH в заём
Отдельный эпизод развернулся не на Binance, а в кредитном протоколе Aave. По отчёту команды по управлению рисками LlamaRisk, связанный с атакующим адрес внёс 60 млн USDT и занял 19 762 WETH (Aave Governance). Смысл операции простой: оставить в залог актив, который сложнее быстро вывести, и получить взамен другой. Это не взлом Aave и не ошибка её кода — это использование обычного кредитного механизма под чужие активы.
WETH — обёрнутый ETH, токенизированная форма эфира для работы со смарт-контрактами. При обеспеченном займе активы остаются в залоге, а у заёмщика возникает долг.
LlamaRisk оценивала позицию как обеспеченную залогом, то есть формально заём был покрыт. Но протокол всё равно отреагировал: с 00:42 до 02:04 по Минску на множестве рынков ограничили новые внесения и займы. Погашение долга и вывод уже доступных средств при этом продолжались. Разница принципиальная: Aave не замораживал счета пользователей целиком, он закрыл вход для новых операций, чтобы украденные активы не растекались по протоколу дальше.
В обсуждении на форуме столкнулись две позиции. Один участник опасался, что кредитный протокол превращается в способ обменять украденное на незаблокированное. Другой считал широкую остановку новых операций чрезмерной и указывал на неудобства для обычных пользователей. Это спор о правилах доступа, а не свидетельство неплатёжеспособности Aave. Но он показывает побочный эффект: чужая кража на одной площадке меняет условия на другой.
Чем Binance собирается покрыть потери
Днём 30 октября Binance заявила, что зарезервировала для покрытия потерь более 6,34 млрд долларов собственных средств. По сообщению компании, 5 млрд из этой суммы уже находятся в затронутых видах токенов, а остальное докупается — в том числе на внебиржевом рынке и через обычные покупки (Binance News, официальный X). Около 3 млрд замороженного в этот резерв не входят. Издание CoinDesk подтвердило содержание заявления, но не проводило независимого аудита средств (CoinDesk).
Логика с конкретными токенами важна. Если клиенту должны определённое количество биткоина или USDT, недостаточно показать крупную долларовую сумму в других активах: нужно восстановить именно эти монеты. Часть уже есть, часть предстоит купить, а покупка такого объёма — отдельная операция со своим влиянием на цену и сроком исполнения. Заявление о резерве описывает выделенные ресурсы и намерение, а не факт завершённого восстановления: выводы на момент публикации материалов оставались приостановленными.
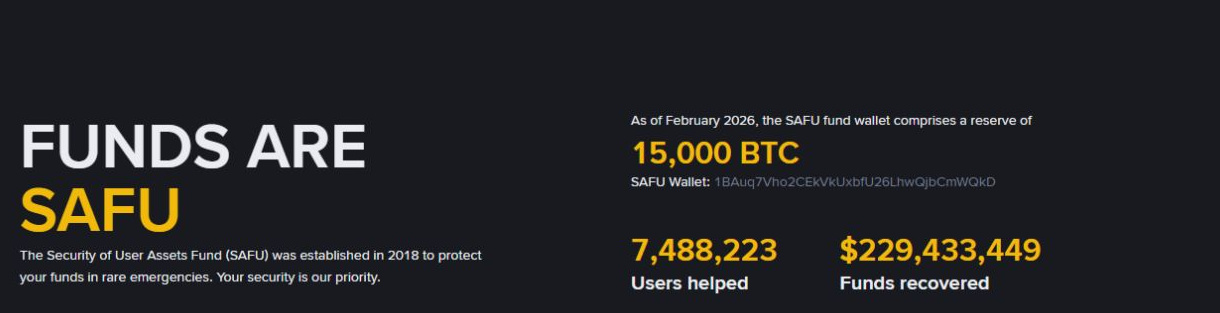
Полезно держать в голове историю аварийного фонда SAFU. Оценка около 1,3 млрд долларов относится к началу 2024 года — это историческая стоимость, а не сегодняшний баланс (Techopedia). На официальной главной странице Binance указано 15 000 BTC в SAFU по состоянию на февраль 2026 года; долларовая стоимость такого количества меняется вместе с курсом биткоина (Binance). Эти две цифры из разных дат и описывают разные вещи. Сравнение 6,3 млрд с историческим 1,3 млрд не даёт диагноза «банкрот» — оно объясняет, почему одного фонда такого размера не хватило бы на весь валовый объём.
И ещё одно разграничение, без которого арифметика врёт. Резервы клиентов — не свободная заначка компании: биржа уже должна эти активы владельцам счетов, и закрывать новую недостачу ими значит перекладывать дыру с одного места на другое (Proof of Reserves). Поэтому в оценке устойчивости считают собственные средства, а не весь объём активов под управлением.
| Категория | Сумма и дата | Что это значит | Источник |
|---|---|---|---|
| Оценка затронутых активов | около 6,3 млрд долларов, 30 октября | Предварительная оценка Binance, не окончательный чистый убыток | Binance |
| Собственный резерв под покрытие | более 6,34 млрд долларов, 30 октября | Заявление компании о выделенных средствах | Binance |
| Из них уже в нужных токенах | 5 млрд долларов | Остальное докупается на рынке и OTC | CoinDesk |
| Замороженные средства | около 3 млрд долларов | Отдельно, в резерв 6,34 млрд не входят | Binance |
| SAFU, историческая оценка | около 1,3 млрд долларов, начало 2024 | Не текущий баланс фонда | Techopedia |
| SAFU, состав | 15 000 BTC, февраль 2026 | Датированный официальный срез, не аудит на 30 октября | Binance |
Что это сделало с рынком
Рынок отреагировал не только на сам факт кражи, но и на неопределённость вокруг неё. По данным The Block, к 05:00 по Минску 30 октября биткоин стоил 76 664 доллара и терял 4,5% за сутки, эфир — 2 190 долларов и 5,2%, BNB — 698,65 доллара и 7,1% (The Block). Это суточные изменения, они включают часы до атаки, поэтому приписывать взлому весь минус нельзя. Корректнее говорить, что новость усилила продажи на уже слабом рынке.
Дальше вступает эффект плеча. В утреннем срезе CoinDesk со ссылкой на CoinGlass объём принудительно закрытых позиций за сутки составил 1,53 млрд долларов, из которых 1,29 млрд — ставки на рост (CoinDesk). Это номинальная стоимость закрытых сделок, а не сумма украденного и не весь потерянный залог. Прибавлять эти 1,53 млрд к 6,3 млрд нельзя — получится бессмысленная цифра. Но именно здесь появляются люди, у которых никто не взламывал аккаунт, а деньги они всё равно потеряли.
Ликвидность тоже пострадала. Представитель GSR рассказал Reuters, что утром разница между лучшей ценой покупки и продажи биткоина на Binance была в пять раз шире обычной, для эфира — в два с половиной раза (Reuters). Это не падение цены и не рост комиссии, а расширение спреда: торговать в такой момент дороже для всех. На дополнительных торгах в США Coinbase снижалась почти на 5%, Strategy — почти на 6%, но там свою роль сыграли и слабые корпоративные прогнозы, и тревога из-за расходов на искусственный интеллект (CoinDesk).
Отдельная история — распродажа украденных токенов. По разбору CoinDesk, связанный с атакующим адрес продавал малоизвестный токен FUN, и в конкретном пуле FUN/WETH на Uniswap v2 цена провалилась более чем на 90% (CoinDesk). Данные GeckoTerminal по этому пулу показывают суточные экстремумы 0,008834 и 0,0003825 доллара — снижение от максимума к минимуму около 96% при ликвидности порядка 17,5 тыс. долларов (GeckoTerminal). По агрегату всех рынков издание оценивало суточное падение примерно в 68%. Разница между 96% и 68% — это разница между одним мелким пулом и совокупностью площадок, и путать их не стоит.
Эхо дошло и до других бирж. Индийская CoinDCX временно запретила открывать и увеличивать новые фьючерсные позиции, сославшись на проблемы у поставщика ликвидности; представитель компании назвал этим поставщиком Binance (CoinDesk). Вводы и выводы на CoinDCX при этом продолжали работать. Это не взлом второй биржи и не остановка её сервисов, но наглядный пример того, как авария у крупного игрока меняет правила на соседней площадке.
Складывать все эти движения в один общий процент падения не стоит: котировки, спреды и ликвидации — разные измерения, снятые в разное время и из разных источников. Общая картина при этом одинакова: удар прошёл по всей цепочке — от цены и ликвидности до мелких токенов и сторонних бирж.
Кто подозреваемый — и почему это пока оценка, а не приговор
TRM Labs с высокой уверенностью связывает атаку с группой TraderTraitor, которую принято ассоциировать с Северной Кореей. Аргументы — заблаговременно подготовленная инфраструктура, заранее собранные подписи и сходство с прежними кампаниями; часть разведданных компания не раскрывает. Это вывод аналитиков, а не итоговое государственное заключение по конкретному инциденту — отчёт TRM Labs.
Исторический фон: в феврале 2025 года ФБР официально приписало Северной Корее кражу около $1,5 млрд у Bybit и назвало ту же активность TraderTraitor (алерт ФБР). Но прошлая атрибуция не переносится на новый случай автоматически: в просмотренных заявлениях Binance финального публичного установления виновника нет, расследование продолжается.
Что маркетологу видно в коммуникации Binance
Обещание безопасности и фактическая доступность вывода — разные вопросы для клиента. Биржа говорила о покрытии потерь средствами SAFU и компании, но вывод оставался закрытым. Для человека за экраном «идёт расследование» означает «я не могу забрать своё», и фраза «ваши средства в безопасности» этого не снимает; снимает конкретика: какие активы восстановлены, что с выводом, когда будет технический отчёт. По сервисным обновлениям биржа в разных сообщениях называла разные ориентиры: сначала 48 часов (обновление от 04:36 UTC), затем 45 часов от нового сообщения (обновление от 08:47 UTC). Это прогноз, а не факт открытия и не гарантия.
Ноутбук — первая версия, и в этом одновременно её сила и слабость. Понятный образ быстро расходится, но формулировки нуждались в уточнении: компания сообщила о дополнительных точках проникновения и о том, что полномочий одного инженера для такой атаки было недостаточно. Позже биржа подтвердила: атака началась со скомпрометированного ноутбука и распространилась через дополнительные точки входа, признаков утечки приватных ключей не обнаружено (обновление Binance от 30 октября). Если бренд оставляет ноутбук единственным объяснением, он выглядит хуже, чем если сразу говорит: точка входа — да, но путь шире, вот что делаем и когда отчитаемся.
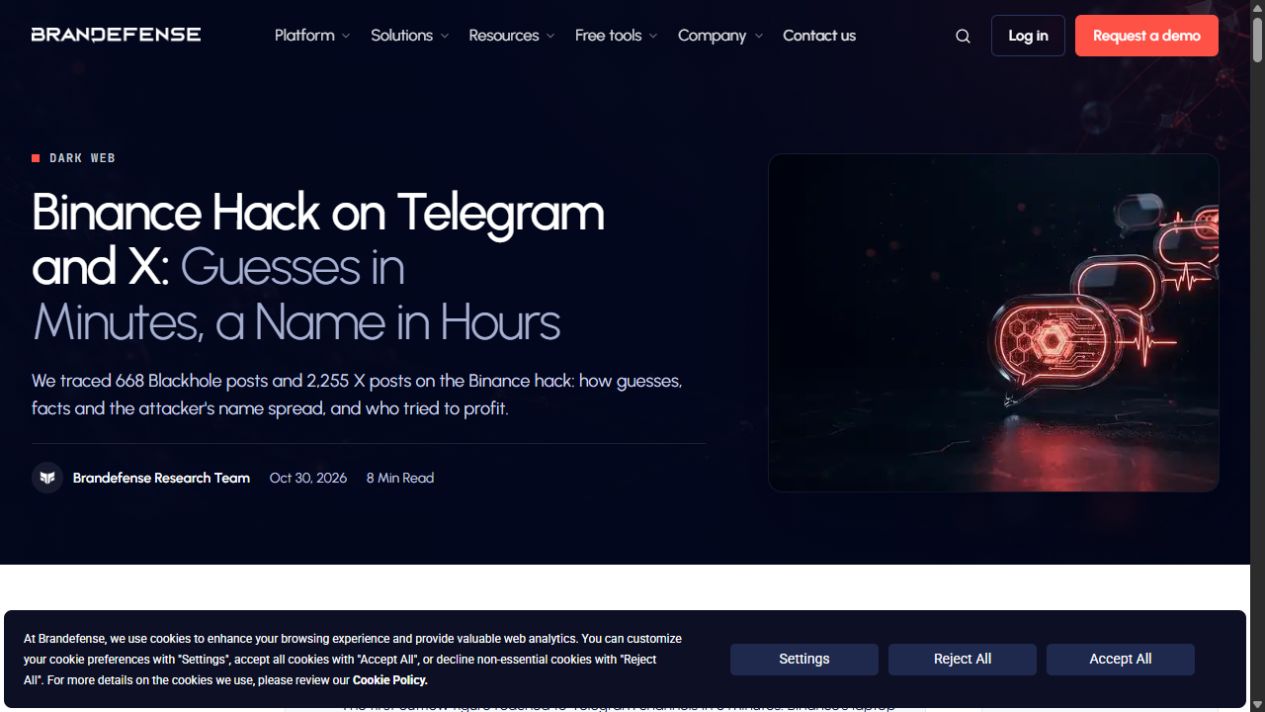
Кризис живёт не только в официальных постах. В выборке Brandefense — 668 сообщений об инциденте в собственной базе и 2 255 постов в X (исследование). Внутри выборки видно скорость разгона: первая цифра дошла до 10 каналов за 8 минут, а 39% пересказов атрибуции шли без ссылки на источник. Это карта распространения, а не измерение ущерба бренда: копирование здесь быстрее проверки.
Формулировки вроде «мы всё контролируем» проверяемы слабее, чем «вот что открыто, вот что нет, вот когда ждать отчёт». Проверяемый статус выглядит так: что именно заморожено, с кем идёт координация по возврату, какие сервисы уже восстановлены, когда ожидается технический отчёт — с датами и ссылками на первоисточник. Тогда клиент может сам отличить факт от обещания, а не верить слогану на слово.
Фальшивая поддержка, «компенсации» и фон чёрного октября
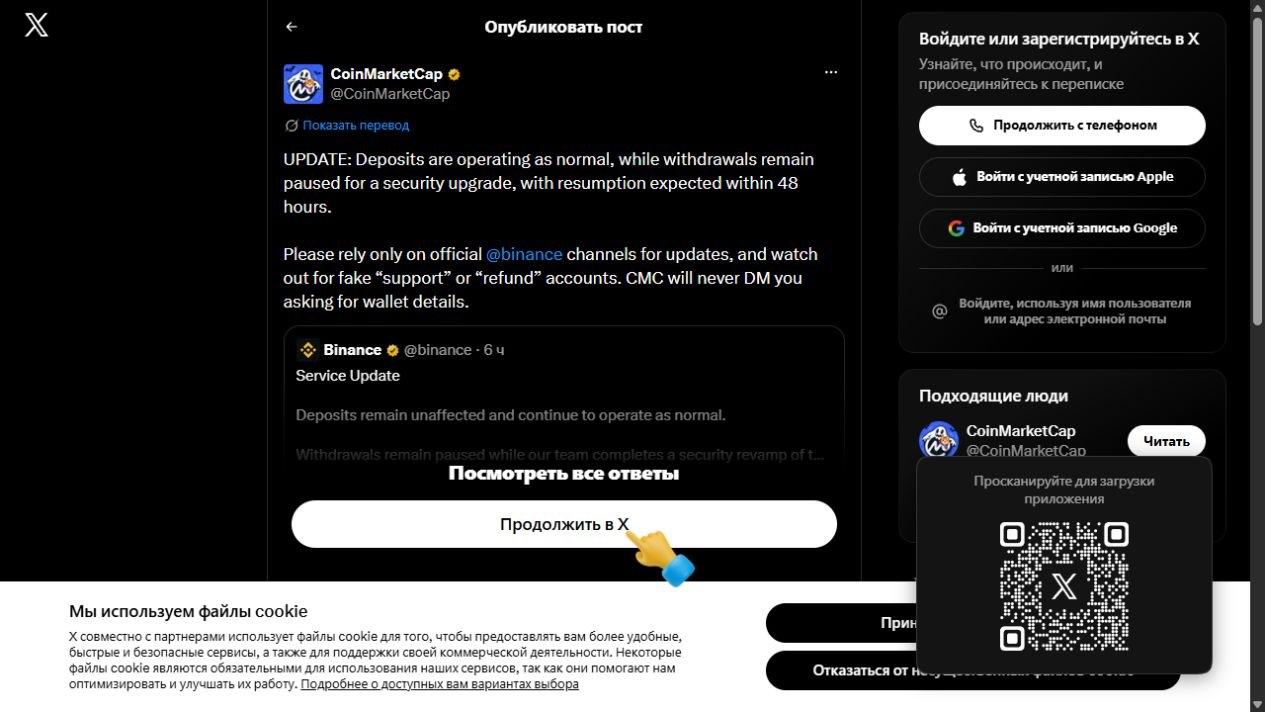
Отдельный риск — те, кто приходит на чужой беде. CoinMarketCap предупредил о фальшивой поддержке и аккаунтах, обещающих возврат, и отдельно написал, что не будет первой запрашивать данные кошелька в личных сообщениях (пост). Правило жёсткое: тот, кто просит seed-фразу, приватный ключ или предлагает «вывод через API-ключ», не является поддержкой — ни биржи, ни агрегатора. Проверять объявление нужно через самостоятельно открытый официальный ресурс, а не по ссылке из чата.
Общий фон октября: Railway сообщил о доступе к внутренним системам и рекомендовал клиентам заменить чувствительные ключи (отчёт). PHP выпустил срочные исправления двух критических уязвимостей (объявление). В публичные реестры LiteLLM попала заражённая версия 1.107.0 (итоговый разбор). Polymarket на час ограничил торговлю после взлома стороннего поставщика (страница статуса). Причины разные, связанные между собой эпизоды не доказаны; совпадает не дата, а один месяц, на фоне которого новость про Binance читается как «горит всё».
Что пользователю делать и за чем смотреть
Смотреть официальные статусы — страницу статуса биржи и её же аккаунты, а не скриншоты в пересказе. Не подключать кошелёк к «компенсационным» сайтам и не вводить seed-фразу нигде, включая страницы, похожие на официальные. Проверка аккаунта полезна: активные сессии, список API-ключей, включённая 2FA. Но она защищает личный вход и не устраняет биржевой риск — если активы ушли из горячих кошельков, ваша двухфакторка этого не исправит.
Критерии выполнения обещания тоже проверяемые, и их стоит держать в голове. Первое — активы именно в тех монетах, которые должны клиентам: долларовая сумма на слайде не заменяет восстановленный объём. Второе — фактическая доступность вывода, а не ожидаемый срок. Третье — технический отчёт с разбором точек проникновения. Четвёртое — резервы и обязательства в сопоставимом виде: подтверждение резервов показывает покрытие клиентских балансов, но не равно свободным деньгам компании (описание Proof of Reserves). Заявленные $6,34 млрд собственных средств, из которых $5 млрд уже в затронутых токенах, а около $3 млрд замороженного в сумму не входят, — это обязательство, а не подтверждённое завершение выплат (сообщение Binance изданию).
У биржи есть публичное обязательство закрыть потери своими средствами и заявленный резерв под него. Проверять на практике стоит реальную работу вывода собственных средств и технический отчёт, когда биржа его опубликует.
Ключевые источники: TRM Labs; ФБР о Bybit, 2025; первое техническое сообщение Binance; обновление Binance о дополнительных точках проникновения; Brandefense; CoinMarketCap; CoinDesk о резерве $6,34 млрд; Binance Proof of Reserves.