В кампании AdFection целевая реклама использовалась для доставки zero-click-шпионского ПО: атака могла сработать без нажатия на объявление. Ars Technica пересказала исследование Citizen Lab, которое подтвердило заражение 45 устройств в Al Jazeera в 2024 и 2025 годах. Это конкретные случаи, а не свидетельство заражения всех пользователей рекламных сетей. Ars Technica приводит несколько мер снижения риска, но их эффективность против AdFection не измерялась.
Как работала рекламная цепочка
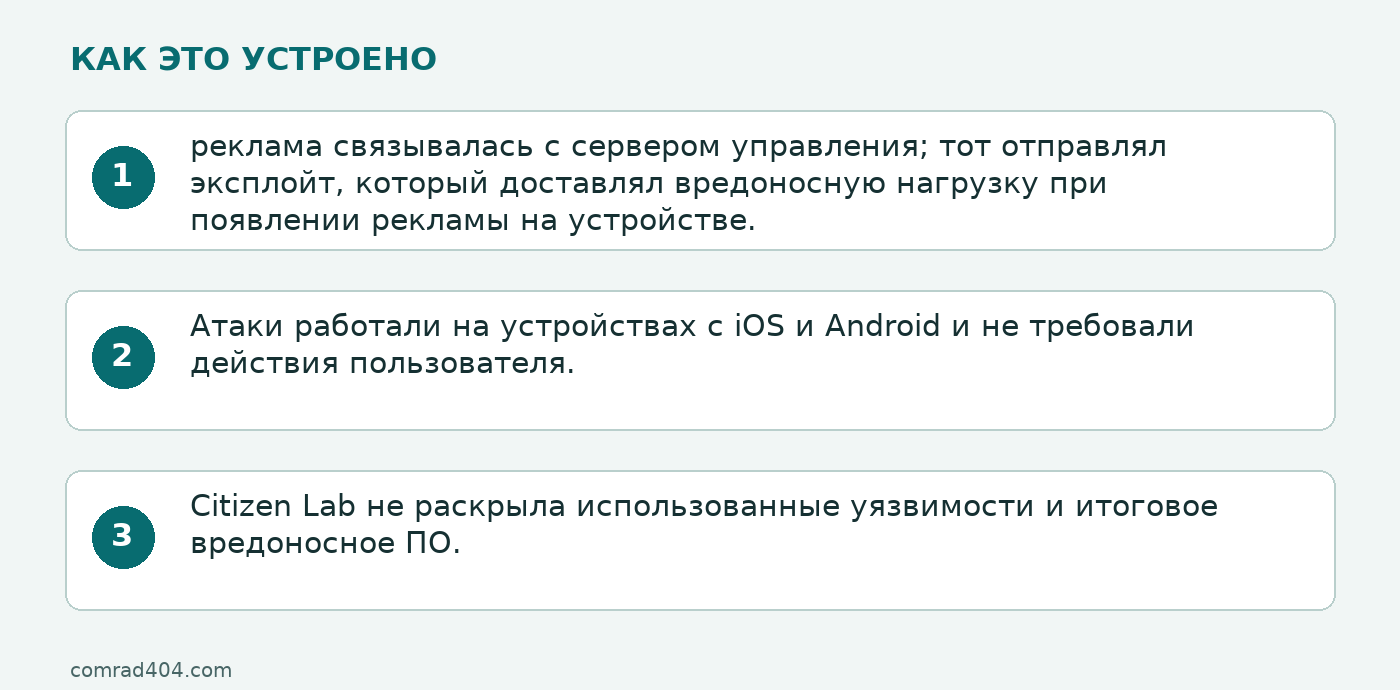
По описанию Ars Technica, реклама связывалась с сервером управления; тот отправлял эксплойт, который доставлял вредоносную нагрузку при появлении рекламы на устройстве. Атаки работали на устройствах с iOS и Android и не требовали действия пользователя. Citizen Lab не раскрыла использованные уязвимости и итоговое вредоносное ПО. В материале Ars Technica — пересказ исследования Citizen Lab о кампании AdFection.
Такие атаки особенно трудно заметить: по данным Ars Technica, заражение может быть невидимым без специального криминалистического оборудования или программ. Изменение рекламных настроек не позволяет определить, было ли устройство заражено.
Что понадобится и чего не обещают меры защиты
Для установки обновлений понадобится доступ к системным настройкам и подключение к сети. Названия и расположение пунктов различаются между версиями iOS и Android; исходная публикация не приводит проверенных путей по меню. Поэтому ориентируйтесь на функции, а не на одинаковую для всех устройств последовательность экранов.
Выпущенные обновления могут содержать исправления известных уязвимостей, но исследование не называет уязвимости AdFection и не позволяет утверждать, что обновление исключает заражение. Ars Technica рекомендует своевременно устанавливать обновления, использовать блокировщики рекламы, сбросить рекламный идентификатор и применять блокировку рекламы в домашней или рабочей сети. Это рекомендации по снижению риска, а не результаты теста против конкретной кампании.
Последовательность действий на телефоне
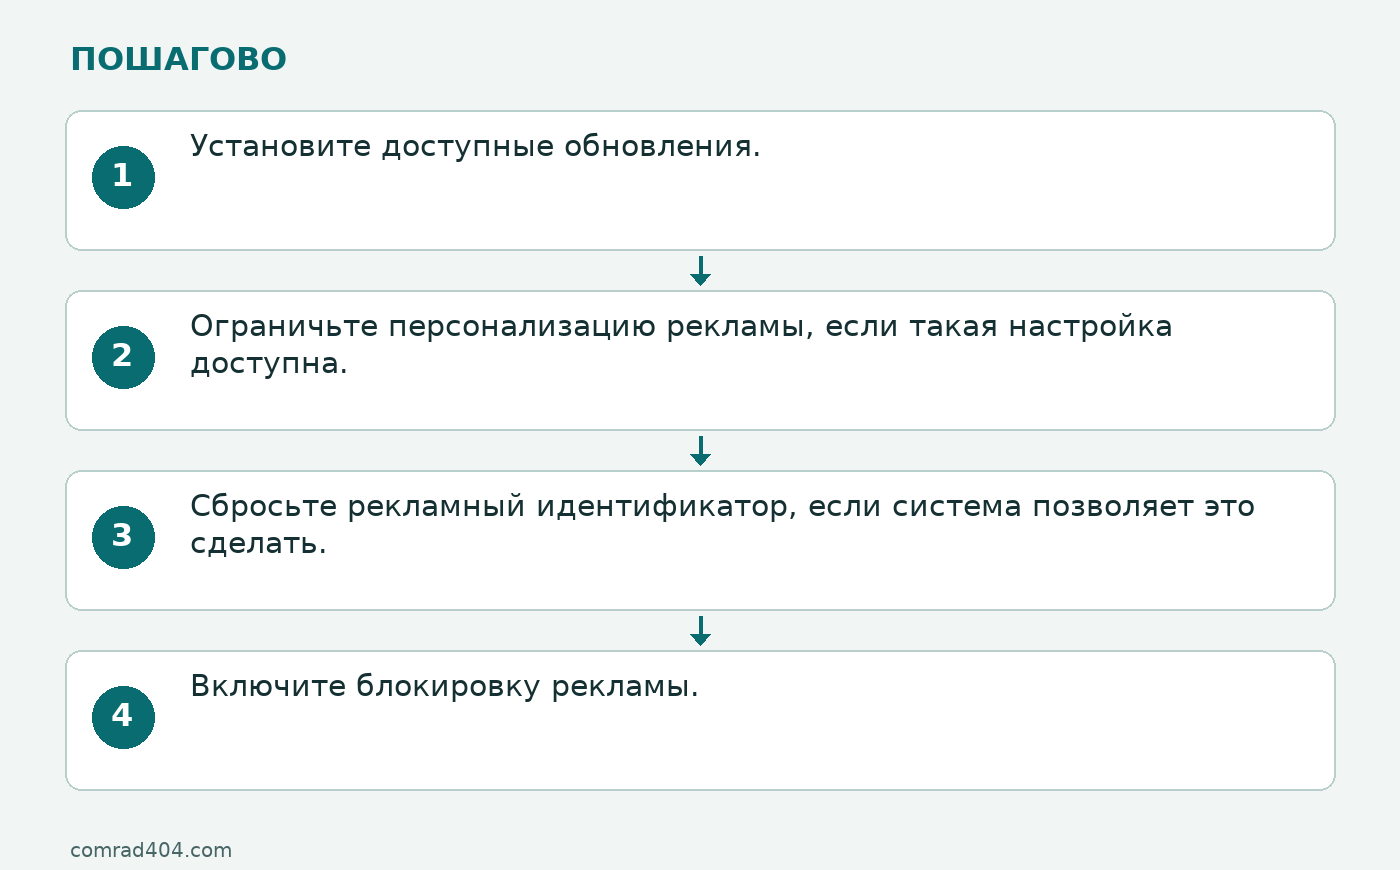
Сначала обновите систему, затем проверьте доступные настройки рекламы и включите блокировку, если она подходит вашему устройству или сети.
- Установите доступные обновления. В системных настройках найдите раздел обновления iOS или Android и установите предложенную версию. Дождитесь завершения установки. Результат: устройство получит исправления, включённые в это обновление; это не доказывает, что закрыты все возможные уязвимости.
- Ограничьте персонализацию рекламы, если такая настройка доступна. В настройках конфиденциальности или рекламы найдите соответствующую функцию и отключите её, если она есть в вашей версии системы. Ars Technica отмечает эту настройку как возможный шаг, но поясняет, что Citizen Lab не объяснила, почему не рекомендовала её наряду со сбросом рекламного идентификатора. Отключение персонализации само по себе не блокирует все объявления.
- Сбросьте рекламный идентификатор, если система позволяет это сделать. В настройках рекламы найдите команду сброса идентификатора и выполните её. Название команды и её наличие зависят от версии системы. Сброс меняет рекламный идентификатор, но не удаляет вредоносное ПО и не подтверждает защиту от AdFection.
- Включите блокировку рекламы. Используйте блокировщик на устройстве или программную блокировку в домашней либо рабочей сети. Способ настройки зависит от выбранного средства; Ars Technica рекомендует эти варианты, но не указывает конкретный продукт. Результат ограничен рекламными запросами, которые блокировщик способен охватить: он не гарантирует остановку каждого объявления или zero-click-эксплойта.
Какой результат ожидать
После установки обновления на устройстве будут доступны исправления, включённые в него. Если система предоставляет рекламные настройки, можно отключить персонализацию и сбросить рекламный идентификатор; блокировщик может ограничить часть рекламы в пределах своей работы. Это ожидаемые результаты отдельных мер, а не подтверждение, что телефон защищён от конкретной кампании.
Ars Technica не сообщает о пошаговом тестировании этих действий против AdFection. Ни отсутствие рекламы, ни успешное изменение настроек не позволяют сделать вывод об отсутствии заражения. Публикация указывает, что подобные инфекции могут быть невидимы без специальных криминалистических средств.
Если настройка недоступна или не сработала
- Не находится сброс идентификатора или настройка персонализации. Их наличие и расположение зависят от версии системы. Не заменяйте отсутствующую функцию случайной настройкой; выполните доступное обновление и используйте доступный способ блокировки рекламы.
- После включения блокировщика реклама остаётся. Блокировка может охватывать не все приложения, сайты и запросы. Проверьте, включено ли выбранное средство, и обратитесь к его инструкции, чтобы понять область действия. Отсутствие рекламы не доказывает отсутствие эксплойта.
- Обновление не установилось. Считайте его неустановленным, пока система не завершит обновление. Изменение рекламных настроек не заменяет исправления безопасности.
- Нужно понять, заражён ли телефон. Описанные действия не являются диагностикой. Ars Technica сообщает, что для обнаружения таких инфекций могут понадобиться специальные криминалистические оборудование или программы.
Почему меню различаются
Публикация Ars Technica не указывает номера затронутых версий iOS или Android и не приводит точные инструкции по меню. В Android расположение настроек также может различаться у производителей. Ищите функции обновления системы, управления персонализированной рекламой, рекламного идентификатора и блокировки рекламы в настройках своей версии устройства. Источник не называет проверенный продукт для удаления AdFection или процедуру очистки, поэтому эти меры нельзя выдавать за средство обнаружения или удаления шпионского ПО.